

Johdanto
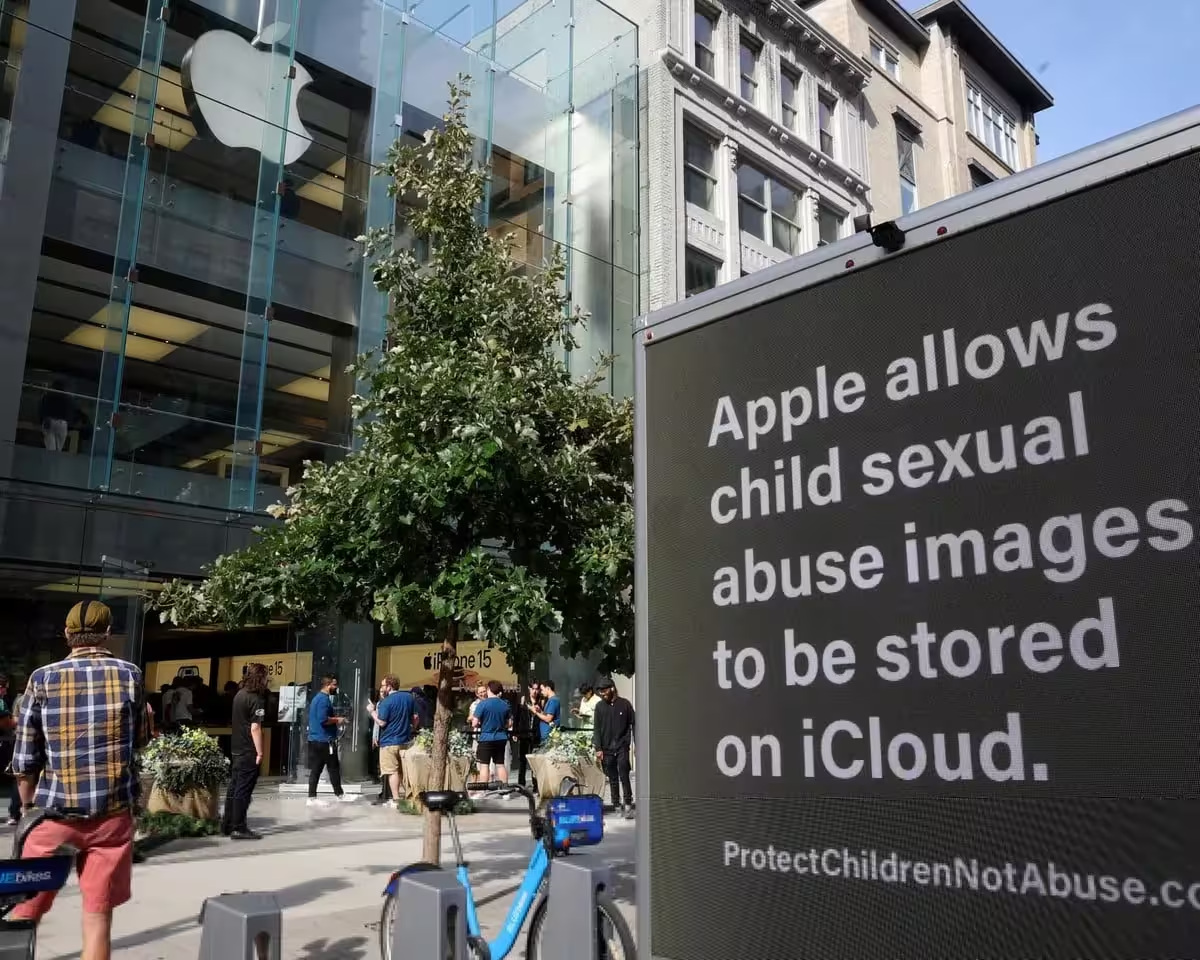
Sananlasku varoittaa, että hiljaisuus voi olla vaarallista. West Virginian uudessa kanteessa osavaltion mukaan Applen iCloud on muuttunut juuri sellaiseksi hiljaiseksi, mutta käteväksi turvapaikaksi lapsiin kohdistuvalle seksuaaliselle hyväksikäyttöaineistolle (CSAM).
Tapauksen ydin
Yleistyssyyttäjä JB McCuskey väittää, että Apple vaihtoi aktiivisen sisällön seulonnan laajaan end-to-end-salaukseen, mikä teki iCloudista kitkattoman reitin laittomien kuvien hallussapitoon, suojaamiseen ja jakamiseen. Kovat sanat. Vakava syytös. Keskeinen väite on, että tietyt tunnistustyökalut poistamalla tai sivuun siirtämällä Apple jätti mahdollisuuden väärinkäytölle — mahdollisuuden, jonka osavaltion kuluttajansuoja oli tarkoitettu estämään.
Taustaa ja aiemmat ehdotukset
Tämä ei ole uusi ajatus. Jo vuonna 2021 Apple ehdotti iCloud-valokuvien skannaamista CSAM-sisällön havaitsemiseksi, mutta keskeytti suunnitelman voimakkaan yksityisyyskriisin jälkeen. Craig Federighi kertoi, että Apple suuntaisi resurssinsa muihin ehkäiseviin toimiin. Kanne kuitenkin väittää, että keskeytys ei ollut tarinan loppu — pikemminkin se merkitsi käännöstä, joka jätti valvonnan aukkoja.
Tekniset linjaukset ja muutokset
Apple on perinteisesti korostanut yksityisyyttä tuotteidensa keskeisenä ominaisuutena. Kun yritys siirtyy vahvaan asiakaslaitteessa tapahtuviin suojauksiin ja laajamuotoiseen salaukseen, muutamia aiemmin käytössä olleita keskuskohtaisia tarkastusmenetelmiä voidaan rajoittaa tai siirtää. Tämä muutos vaikuttaa siihen, miten järjestelmät havaitsevat ja raportoivat hyväksikäyttöaineistoa viranomaisille.
Valvontaluvut ja vertailu
Numerot ovat keskeisiä osavaltion väitteessä. Oikeudellisiin asiakirjoihin kirjattu tieto kertoo, että Apple ilmoitti vain 267 CSAM-tapausta National Center for Missing & Exploited Childrenille (NCMEC). Vertailuna Google ilmoitti noin 1,47 miljoonaa tapausta ja Meta yli 30,6 miljoonaa tapausta. Ero on huomattava ja se on yksi syy siihen, miksi West Virginia luonnehtii Applen toimintatapaa olennaisesti erilaiseksi kuin muiden teknologiayritysten tapa poliisoida lapsiin kohdistuvaa eksplisiittistä hyväksikäyttösisältöä.
Tulkintavaihtoehdot
Tilastojen tulkinta ei ole yksiselitteistä: pienempi raportointimäärä voi johtua erilaisista teknisistä ratkaisuista, priorisoinneista tai raportoinnin kriteereistä. Toisaalta se voi myös viitata siihen, että tietyt tunnistus- ja ilmoitusmekanismit eivät ole yhtä kattavia kuin kilpailijoilla. Oikeusprosessi pyrkii arvioimaan, kumpi näistä selityksistä on uskottavampi.
Sisäinen todistusaineisto
Tapauksen tueksi on nostettu esiin sisäinen viesti, jonka on väitetty olevan peräisin Eric Friedmanilta, Applen petosten torjunnasta vastaavalta johtajalta. Viestissä iCloudia on kuvattu "suurimpana alustana lapsiin kohdistuvan seksuaalisen sisällön jakelulle." Apple kiistää tämän luonnehdinnan, mutta väitetty sisäpiirin ilmaisu on juuri sellainen todiste, joka antaa syyttäjille vipuvoimaa—jos se osoittautuu aidoksi, se viittaa yhtiön sisäiseen tietoisuuteen ongelmasta, jota osavaltion mielestä ei hoidettu riittävästi.
Mitä merkitystä sisäisillä viesteillä on?
Sisäiset keskustelut voivat osoittaa, että yrityksen johto oli tietoinen tietyistä vaaroista tai riskeistä, mutta päätti priorisoida muita tavoitteita. Oikeudessa tällaiset viestit voivat auttaa osoittamaan tahallisuutta tai piittaamattomuutta, riippuen siitä, miten ne ajoittuvat ja millaisia jatkotoimia niiden jälkeen tehtiin.
Applen vastaus
Applen vastaus on ollut ennakoitavissa ja selkeä. Puhemies Peter Ajemian kertoi toimittajille, että käyttäjien yksityisyyden ja lasten turvallisuuden suojaaminen on keskeistä Applen työlle, ja että yhtiö kehittää jatkuvasti uusia ratkaisuja vastatakseen kehittyviin uhkiin säilyttäen samalla turvalliset ja luotettavat alustat. Näitä ovat sekä tekniset innovaatiot että organisaation sisäiset toimet, joiden tarkoituksena on yhdistää yksityisyys ja turvallisuus mahdollisimman tehokkaalla tavalla.
Vastaväitteet ja oikeudelliset puolustukset
Apple on korostanut, että laaja salaustekniikka suojaa käyttäjien arkaluonteisia tietoja ja estää väärinkäytöksiä, kuten hakkerointeja ja identiteettivarkauksia. Yhtiön mukaan laillisten valvontatoimien ja rikostutkinnan tehokkuuden parantaminen on tärkeää, mutta se ei saa tapahtua yksityisyyden kustannuksella siten, että massiivinen valvonta tai keskuskohtaiset skannaukset altistaisivat käyttäjiä väärinkäytölle.
Lain ja turvallisuuden kohtaaminen
West Virginian argumentti menee pidemmälle. Yleistyssyyttäjä väittää, että ominaisuudet kuten iMessagen automaattinen sumentaminen alaikäisille tai muut laitteessa tapahtuvat suojaukset eivät korvaa järjestelmällistä tunnistusta ja raportointia. Hän kutsuu Applen laajaa salausta eräänlaiseksi kilpeksi, joka voi tahattomasti tai tarkoituksella auttaa rikollisia peittämään laitonta materiaalia lainvalvonnalta. Tuleeko muita osavaltioita samaan kannanottoon? McCuskey ennustaa, että useammat toimivaltiot liittyvät tähän oikeustaisteluun.
Oikeudelliset kysymykset
Kyseessä on monimutkainen leikkauspiste yksityisyyden suojan, kuluttajansuojan ja rikostorjunnan välillä. Lainsäätäjät ja tuomioistuimet joutuvat punnitsemaan perusoikeuksien suojaa – kuten salauksen turvaamaa yksityisyyttä – ja valtion tehtävää suojella lapsia ja estää hyväksikäyttöä. Koska teknologia kehittyy nopeasti, lain tulkinnat ja soveltaminen kohtaavat jatkuvasti uusia käytännön haasteita.
Teknisiä yksityiskohtia: mitkä ratkaisut ovat mahdollisia?
On olemassa useita teknisiä lähestymistapoja, joilla pyritään tunnistamaan laillista ja laitonta sisältöä ilman blanket-tyyppistä keskusvalvontaa. Näitä ovat muun muassa laitepohjaiset signatuurit, homomorfinen salaus, niin kutsutut zero-knowledge-todisteet ja hajautetut tunnistusjärjestelmät, jotka yrittävät tasapainottaa yksityisyydensuojan ja uhrien suojelun.
- Laitepohjainen seulonta: suoritetaan käyttäjän laitteessa, jolloin raakatiedot eivät poistu laitteesta, mutta tämä herättää kysymyksiä väärinkäytön estosta.
- Federated learning ja hajautettu analyysi: mahdollistaa mallien kouluttamisen ilman, että yksityisiä kuvia siirretään keskitetysti.
- Hash-pohjaiset vertailut: ilmoitetut tunnetut CSAM-hashit verrataan kuviin, mutta niiden käyttö voi olla rajattua ja altis kollisiolle.
Nämä menetelmät tarjoavat erilaisia kompromisseja, mutta mikään ei ole täysin ongelmaton. Oikeusprosessi ja poliittinen keskustelu voivat synnyttää uusia vaatimuksia teknisten ratkaisujen läpinäkyvyyteen, auditointiin ja riippumattomiin arvioihin.
Seuraavat askeleet ja politiikan vaikutus
Tämän oikeusjutun seuraukset voivat vaikuttaa sekä lainsäädäntöön että tuotteiden suunnitteluun. Yritykset, tuomioistuimet ja lainsäätäjät seuraavat tapausta tarkasti, koska lopputulos voi määrittää, kuinka laaja-alaista salaustekniikkaa voidaan pitää hyväksyttävänä suhteessa julkisen turvallisuuden vaatimuksiin.
Mitä yritykset voivat tehdä ennakoivasti?
Teknologia-alan yritykset voivat vastata odotuksiin kehittämällä avoimempia auditointikäytäntöjä, tiukempia uhka-analyysimenetelmiä ja yhdessä viranomaisten kanssa testattuja hybridimalleja, jotka yhdistävät laitepohjaiset suojausmekanismit ja valvonnan mahdollistavat, mutta yksityisyyttä kunnioittavat raportointikanavat.
Mahdolliset lainsäädännölliset vastaukset
Kun osavaltiot ja mahdollisesti liittovaltion toimijat reagoivat, odotettavissa on lainsäädäntöehdotuksia, jotka määrittelevät tarkemmin, mitä rekisteröintiä, raportointia ja teknisiä ratkaisuja vaaditaan lapsiin kohdistuvan hyväksikäytön estämiseksi samalla kun yksityisyyttä pyritään turvaamaan. Poliittinen paine voi johtaa myös standardien ja auditointimenetelmien kehittämiseen.
Johtopäätökset
Riita sijoittuu kahden monimutkaisen prioriteetin törmäyskohtaan: yksityisyyteen ja turvallisuuteen. Kumpi voittaa? Yksinkertaista vastausta ei ole. Salaus suojaa jokapäiväisten käyttäjien salaisuuksia ja turvallisuutta. Samalla syyttäjät varoittavat, että kun salaus on absoluuttista ja tunnistustyökalut rajattuja, järjestäytyneen hyväksikäytön jäljittäminen vaikeutuu.
Voimme odottaa, että tämä taistelu muovaa sekä politiikkaa että tuotesuunnittelua: yritykset, tuomioistuimet ja lainsäätäjät seuraavat tilannetta tarkasti.
Jos mietit, mitä seuraavaksi tapahtuu — seuraa, ottavatko muut osavaltiot kantaa, nousevatko esiin uusia teknisiä ehdotuksia turvallisesta tunnistamisesta, ja miten tuomioistuimet määrittelevät kuluttajansuoja-lakien ja modernin salauksen välisen rajan.
Lisäkontekstiia ja suositukset lukijalle
Tapaus tarjoaa käytännöllisen esimerkin siitä, miten tekniikan suunnittelupäätökset voivat laajentua oikeudellisiksi ja eettisiksi kysymyksiksi. Lukijoille, jotka työskentelevät teknologian, lainsäädännön tai lapsiturvallisuuden parissa, suositeltavia toimenpiteitä ovat:
- Seuraa oikeudenkäyntiä ja virallisia oikeusdokumentteja saadaksesi tarkempia faktoja ja aikatauluja.
- Arvioi teknisiä vaihtoehtoja kriittisesti: ymmärrä kompromissit salauksen, käyttäjien yksityisyyden ja viranomaistyökalujen välillä.
- Edistä läpinäkyvyyttä ja riippumatonta auditointia yrityksen ja viranomaisten tasolla.
- Tue politiikkaa, joka kannustaa hybridiratkaisuihin ja riippumattomiin arvioihin, jotta sekä lasten suoja että perusoikeudet voidaan turvata.
Yhteenvetona: tapaus haastaa nykyisiä oletuksia ja pakottaa tarkastelemaan, miten teknologia, laki ja moraali limittyvät. Ratkaisu vaatii monitahoista keskustelua, teknistä innovointia ja selkeää lainsäädäntöä, joka ottaa huomioon sekä yksityisyyden että haavoittuvien suojelemisen.

"Olen digitaalisen markkinoinnin asiantuntija ja intohimoinen data-analytiikan seuraaja. Kirjoitan Diginissä siitä, miten teknologia vaikuttaa liiketoimintaan ja yhteiskuntaan."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.