
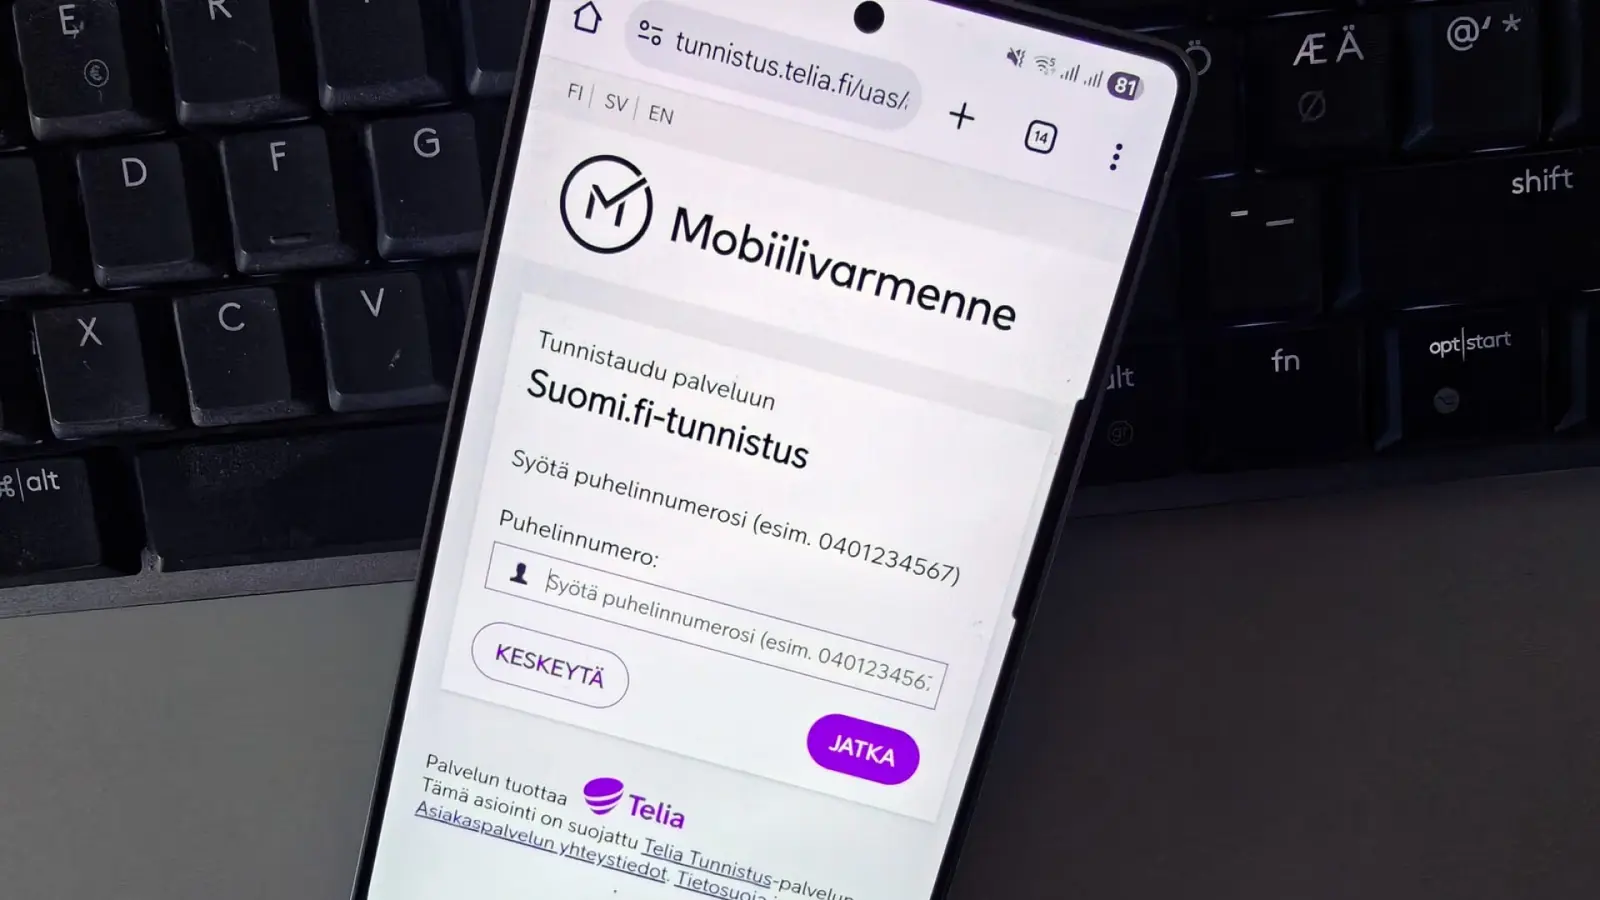
Suomalaiset tuntevat pankkitunnusten vaaran, mutta nykyinen huijauskuvio osoittaa, että myös mobiilivarmenne ja muut henkilötiedot ovat arvokas kohde. Verkkorikolliset etsivät keinoja, jotka tuottavat eniten tulosta vähimmällä vaivalla. Kun pankkien turvatoimet tiukentuvat, rikolliset käyttävät entistä enemmän varastettua henkilöllisyyttä päästäkseen palveluihin, anoakseen luottoja tai avaakseen pikavippejä uhrin nimissä.
Miten hyökkäys etenee
Tyypillinen tapaus alkaa kalasteluviestillä tai valesivustolla, jossa uhri antaa pankkitunnuksensa. Koska pankkitunnukset ja mobiilivarmenne kuuluvat samaan vahvan tunnistautumisen luottamusverkostoon, pankkitunnusten avulla voidaan usein luoda tai aktivoida mobiilivarmenne. Tämä onnistuu jopa silloin, kun uhri ei ole entuudestaan operaattorin liittymäasiakas, sillä uuden liittymän voi ostaa ja aktivoida tunnistautumalla pankkitunnuksilla.
Mitä varastettu mobiilivarmenne mahdollistaa
Varastetulla mobiilivarmenteella rikollinen voi kirjautua useimpiin suomalaisiin verkkopalveluihin, paitsi suoraan verkkopankkeihin. Tunnistautuminen avaa pääsyn henkilötietoihin, verotietoihin ja muihin arkaluonteisiin palveluihin. Lisäksi nimissä voi anoa lainoja ja pikavippejä, jolloin uhri voi menettää rahaa vaikka oma pankkitili olisi tyhjä.

Palvelut Suomessa: Telia, Elisa ja DNA
Suomessa mobiilivarmenteita myöntävät pääasiassa teleoperaattorit Telia, Elisa ja DNA. Operaattorit seuraavat tunnistautumistapahtumia ja voivat poistaa varmenteen käytöstä, jos epäillään väärinkäytöstä. Työkalut ja valvonta kehittyvät jatkuvasti, mutta hyökkäykset tapahtuvat usein aaltoina, eikä vakiintunutta, tasaista mallia aina ole havaittavissa.
Suojautuminen ja käytännön neuvot
Jos pankkitunnukset joutuvat vääriin käsiin, ota heti yhteyttä omaan pankkiisi ja sulje tunnukset. Mobiilivarmenteen mahdollisen aktivoitumisen tarkistaminen vaatii yhteydenottoja kaikkiin operaattoreihin, koska kukin näkee vain omien liittymiensä varmenteet. Käyttäjä voi myös ottaa käyttöön häirinnänestokoodin, joka estää vahinkonäppäilyihin perustuvat hyväksyntäpyynnöt. Jos saat varmenteeseen perustuvan tunnistautumisen vahvistuspyynnön, jota et ole tehnyt, älä vahvista sitä.
Tekniset ja organisatoriset suositukset
Yrityksille ja palveluntarjoajille suositeltavaa on seurata käyttäjätilien kirjautumishistoriaa ja ottaa käyttöön monikerroksisia fraud-detektiomekanismeja. Julkisen keskustelun arvoinen idea on kansallinen palvelu, jonka kautta jokainen voisi tarkistaa omat viimeaikaiset tunnistautumisensa ja nähdä missä palveluissa identiteettiä on käytetty. Tällainen ratkaisu auttaisi vähentämään vahinkoja ja nopeuttamaan reagointia identiteettivarkauksissa.
Vertailu ja markkinanäkymät
Globaali trendi on sama: kun pankit kiristävät maksamisen turvallisuutta, rikolliset siirtyvät hyödyntämään henkilöllisyystietoja. Suomessa tilanne on kuitenkin suotuisampi sikäli, että teleoperaattorit ja pankit tekevät aktiivista petostorjuntaa. Silti mobiilivarmenteen väärinkäyttö on yleistymässä, joten kansalaisten ja yritysten kannattaa päivittää suojautumiskäytännöt ja seurata verkkoidentiteetin tilaa jatkuvasti.
Yhteenveto ja toimenpide-ehdotukset
Suomalaisille suositellaan seuraavia toimenpiteitä: pidä pankkitunnukset turvassa, tarkista operaattoreiltasi mahdolliset mobiilivarmenteet, ota käyttöön häirinnänestokoodi ja reagoi nopeasti epäilyihin. Yritysten tulisi kehittää lokinäkymiä ja yhteistyötä pankkien sekä operaattoreiden kanssa, jotta identiteettivarkauksia voidaan havaita ja estää aiempaa tehokkaammin.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.