

Traficom on havainnut verkkosivuilla leviävää haitallista sisältöä, joka yrittää naamioitua aidoksi CAPTCHA- tai tarkistusikkunaksi. Kyberrikolliset käyttävät näitä tekaistuja tarkistuksia harhauttaakseen käyttäjiä suorittamaan komentoja omille laitteilleen. Suomalaisille käyttäjille ja yrityksille tämä on merkittävä uhka, koska huijaus voi ilmestyä myös suosituilla, kotimaisilla palveluilla ja uutisportaaleilla.
Kuinka huijaus toimii (tekninen kuvaus)
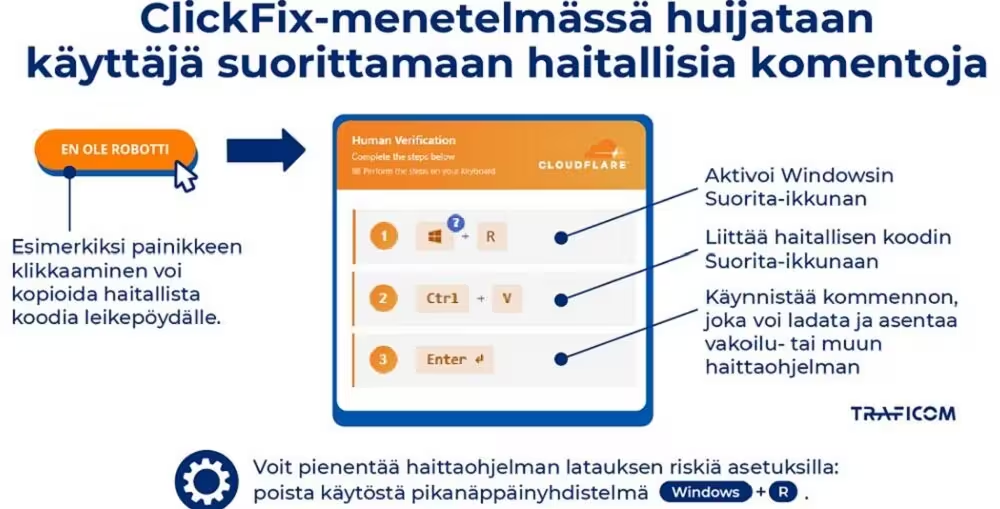
Näytöllesi voi ilmestyä näyttävä varoitus tai CAPTCHA-ruutu, joka pyytää avaamaan terminaalin tai PowerShellin ja liittämään sinne leikepöydällä olevan koodin. Windowsissa hyökkäys tunnetaan nimellä "captcha-clickfix" ja se hyödyntää esimerkiksi Win+R-pikanäppäintä kutsumaan PowerShellia. Linux-käyttäjille ohjeet voivat olla Ctrl+Alt+T ja Ctrl+Shift+V, MacOS-käyttäjille taas Command+Space, "Terminal", Enter ja Command+V. Tällaisia ohjeita ei missään olosuhteissa pidä noudattaa.
Perusohjeet ja suositukset
- Muistisääntö: mikään luotettava verkkopalvelu ei pyydä syöttämään komentoja koneellesi todistaakseen, että olet ihminen.
- Jos olet seurannut ohjeita: suorita täydellinen haittaohjelmatarkistus (esim. Microsoft Defender tai muu luotettava AV), vaihda tärkeimpien palvelujen salasanat ja ota yhteys tekniseen tukeen.
- Rajoita käyttäjäoikeuksia: estä PowerShellin suoritus tai anna sille vain rajoitetut oikeudet.
- Poista tai peruuta riskialttiit pikanäppäimet kuten Win+R, jos mahdollista, ja pidä käyttöjärjestelmä sekä selaimet päivitettyinä.
Miten tämä vaikuttaa suomalaisiin käyttäjiin ja yrityksiin
Etätyön ja pilvipalveluiden yleistyessä myös suomalaiset yritykset ovat alttiimpia tällaisten hyökkäysten aiheuttamille turvallisuusriskeille. Julkisen sektorin ja PK-yritysten organisaatioiden kannattaa sisällyttää tämä uhkakuva kyberturvallisuuden koulutuksiin ja MDM-/EDR-ratkaisujen konfigurointiin.
Tuoteominaisuudet ja vertailu
Selainten ja käyttöjärjestelmien sisäänrakennetut suojat (esim. Windowsin UAC ja Microsoft Defender, macOS Gatekeeper, Linuxin käyttäjäoikeudet) estävät monia hyökkäysvektoreita, mutta ne eivät korvaa käyttäjäkoulutusta. Yrityksille suositeltavia lisäturvaratkaisuja ovat esimerkiksi EDR-ratkaisut, kaksivaiheinen tunnistautuminen ja selainlaajennukset, jotka blokkaavat haitalliset ponnahdusikkunat ja skriptit.
Käyttötapaukset ja markkinarelevanssi
Kuluttajille riittää usein riittävä suoja, kun käytössä on ajantasaiset päivitykset, luotettava virustorjunta ja varovaisuus. Yrityksille suositellaan keskitettyä hallintaa ja politiikkoja, jotka estävät komentojen suorittamisen loppukäyttäjien toimesta. Suomessa kasvanut digipalveluiden käyttö ja etätyö tekevät nopeista toimenpiteistä kuten pikanäppäinten estosta ja PowerShell-rajauksista entistä tärkeämpiä.
Yhteenvetona: terve epäluulo ja peruskyberturvallisuuden toimenpiteet suojaavat parhaiten. Älä koskaan suorita selaimen ulkopuolisia komentoja palvelun "vahvistamiseksi"—se voi olla ansa, joka johtaa haittaohjelman lataukseen tai tietomurtoon.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.