
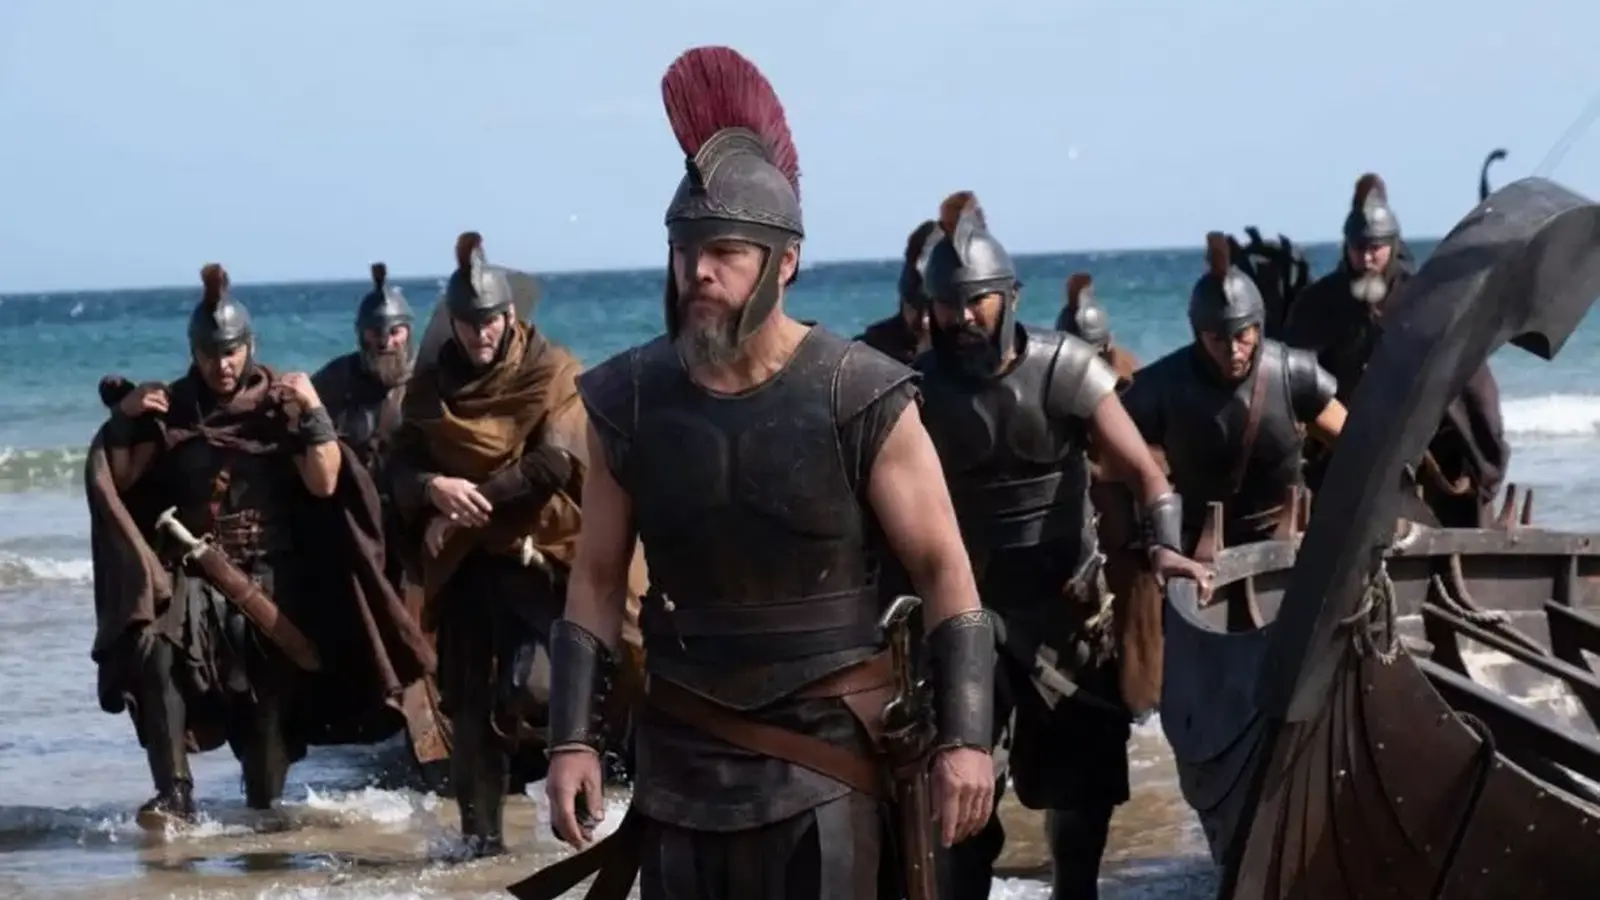
Yksi huolimaton klikkaus. Se riittää, jotta elokuvan latauksesta tulee takaovi elämääsi.
Bitdefenderin tietoturvatutkijat ovat paljastaneet kampanjan, joka naamioi Lumma Stealer -haittaohjelman laittomien latausten takia Christopher Nolanin uuteen elokuvaan 'Odysseia'. Elokuvaa ei ole julkaistu digitaalisesti, mutta torrent- ja tiedostonjakokeskukset tarjoavat jo suoritettavia tiedostoja, jotka väittävät olevansa videokopioita.
Mitä lataukset todella kätkivät
Ne niin kutsutut elokuvatiedostot eivät ole videoita lainkaan. Ne ovat Windowsin suoritettavia tiedostoja — .exe-päätteisiä tiedostoja — jotka, kun ne ajetaan, asentavat Lumma Stealerin uhrin laitteelle. Kun haittaohjelma on aktiivinen, se kerää laajan joukon arkaluonteisia tietoja: käyttäjänimiä, salasanoja, pankkitietoja, selaimen evästeitä, selaushistoriaa, etäyhteystyökaluja, keskustelulokeja ja käytännössä mitä tahansa koneella olevia tiedostoja. Tällaisella pääsyllä hyökkääjät voivat ottaa tilejä haltuunsa, tyhjentää varoja ja vakoilla yksityisiä viestintöjä.
Bitdefender havaitsi verkossa kiertäviä naamioituja tiedostonimiä, esimerkiksi odysseia 2160phd (2026) englanninkielinen tekstitys eztv.exe ja odysseia 2026 1080p h264-djt.exe. Nämä tiedostonimet on suunniteltu näyttämään aidoilta käyttäjille, jotka etsivät korkearesoluutioisia kopioita, mutta tiedostopääte paljastaa huijauksen, jos tiedät mitä etsiä.

Miksi rikolliset valitsevat elokuvat? Yksinkertaista: ajoitus ja houkutus. Piraatit hyödyntävät aikaa teatterijulkaisun ja virallisen suoratoiston välillä. Epätoivoiset katsojat, jotka etsivät kopiota, jättävät usein perusvarotoimet huomioimatta. Samankaltaista käyttäytymistä hyödynnettiin myös vuonna 2025, kun Mission: Impossible -nimikkeen avulla levitettiin haittaohjelmaa torrent-sivustojen kautta.
Joten miten vältät ansan? Ensiksi suhtautu epäilevästi kaikkiin odottamattomiin suoritettaviin tiedostoihin. Videoissa käytetään tyypillisesti päätteenä .mp4, .mkv tai .mov. .exe-tiedosto ei koskaan ole elokuva. Toiseksi käytä luotettavia suoratoistopalveluja ja odota virallisia digijulkaisuja. Lopuksi pidä tietoturvaohjelmistosi ajan tasalla ja ota tärkeissä tileissä käyttöön kaksivaiheinen todennus.
Älä aja epävirallisia latauksia, jotka väittävät olevansa uusia elokuvia; ne saattavat olla haittaohjelmia naamioituna.
Tämä kampanja muistuttaa, että kyberrikolliset seuraavat huomiota. Suurbudjetin julkaisut houkuttelevat klikkauksia, ja klikkaukset tarkoittavat tartuntamahdollisuuksia. Nolanin elokuvaa janoaville lukijoille kärsivällisyys on turvallisin valinta. Tietoturvatiimeille johtopäätös on tuttu mutta kiireellinen: seuraa väärennettyjä medianjakeluja, varoita käyttäjiä ja priorisoi tunnistetietojen suojaaminen.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.