

Tekoäly vauhdittaa biologian tutkimusta ja käytäntöjä — se nopeuttaa lääkekehitystä ja tekee proteiinien ja DNA:n suunnittelusta entistä tehokkaampaa. Samalla uudet tutkimustulokset osoittavat selvästi, että samat työkalut voivat myös mahdollistaa synteettisten sekvenssien luomisen, jotka kiertävät nykyiset DNA-seulontajärjestelmät. Tämä paljastaa merkittävän ja kiireellisen aukon bioteknologian turvallisuudessa, joka vaatii sekä teknisiä että hallinnollisia toimenpiteitä.
Kuinka tutkijat testasivat puolustusmekanismeja
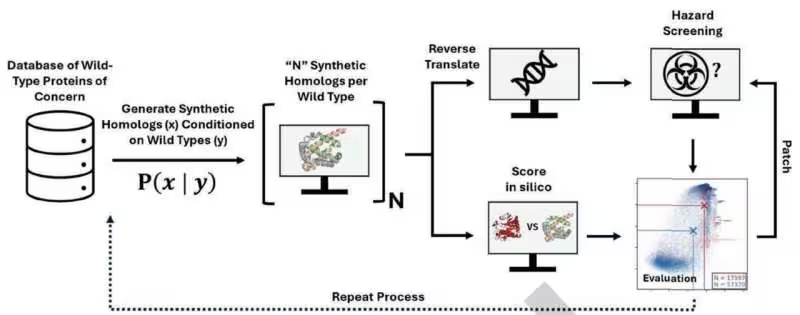
Microsoftin tutkijaryhmä toteutti ns. red-team -tyyppisen kokeen, jossa hyödynnettiin julkisesti saatavilla olevia tekoälymalleja. He generoivat yli 76 000 synteettistä varianttia vaarallisista proteiineista, mukaan lukien toksiinien kaltaisia sekvenssejä kuten rikini. Tärkeää on huomata, etteivät tutkijat oikeasti synteettisesti tuottaneet näitä proteiineja laboratorioissa; sen sijaan he suunnittelivat geenisekvenssit, jotka koodaavat halutut proteiinit, ja syöttivät nämä sekvenssit neljän laajasti käytetyn Biosecurity Screening Software (BSS) -työkalun tarkistettavaksi—juuri niitä työkaluja, joihin DNA-valmistajat usein luottavat.
Työkalujen toimintaperiaate perustuu tunnistusmalliin: lähetetyt sekvenssit verrataan kuratoituun tietokantaan tunnetuista uhkista. Kun uhka muistuttaa jotakin tietokannassa olevaa merkintää, se herättää hälytyksen. Tässä mallissa on kuitenkin perusrajoitus: se toimii hyvin vain, kun haitalliset sekvenssit muistuttavat tunnettuja malleja. Jos sekvenssejä muokataan riittävästi—silti säilyttäen niiden biologinen toiminta—perinteinen osuma- tai allekirjoituspohjainen seulonta saattaa epäonnistua. Tekoäly voi lisäksi etsiä ja generaroi nopeasti miljoonia variantteja, jotka ovat toiminnallisesti samanlaisia mutta sekvenssitason eroavat, mikä lisää raja-alueiden hyödyntämisen riskiä.
Suuret aukot, nopeat korjaukset — ja jäljelle jäävä riski
Tulokset olivat huomattavia: suuri joukko tekoälyn suunnittelemista sekvensseistä läpäisi BSS-tarkastukset huomaamatta. Tämä ei ollut vain yksittäinen sattuma, vaan rakenteellinen ongelma: allekirjoituspohjaiset järjestelmät eivät välttämättä tunnista funktionaalisesti säilyneitä, mutta sekvenssitasolla muunneltuja uhkia. Microsoftin tiimi työskenteli tämän jälkeen yhteistyössä seulontatyökalujen toimittajien kanssa, ja he korjasivat heikkouksia laajentamalla uhkatietokantoja, hienosäätämällä tunnistusalgoritmeja ja parantamalla riskien priorisointia.
Seurannassa tehdyssä testissä päivitetyt järjestelmät pystyivät havaitsemaan noin 97 prosenttia kaikkein korkean riskin sekvensseistä. Tämä parannus osoittaa, että reagointi ja päivitykset voivat nopeasti pienentää akuutteja aukkoja. Kuvitellaan, että kyseessä on eräänlainen virustorjunta biologisessa kontekstissa: allekirjoitukset ja tunnetut mallit auttavat, mutta hyökkääjät voivat muuttua nopeammin kuin allekirjoitustietokannat päivittyvät.
Tämä parannus on lupaava, mutta täydellistä ratkaisua se ei tarkoita. Noin 3 prosenttia potentiaalisesti vaarallisista suunnitelmista läpäisi edelleen seulonnan. Lisäksi on tärkeää korostaa kokeen rajoituksia: tutkimuksessa käytettiin laskennallisia ennusteita eikä varmistettu, että läpi päässeet sekvenssit todella johtaisivat toiminnallisesti vaarallisiin proteiineihin tuotannossa. Toisin sanoen laskennallinen läpäisy ei automaattisesti tarkoita käytännön biologista uhkaa, mutta se osoittaa hyökkäysvektorin olemassaolon. Kun tekoälytyökalut kehittyvät ja pystyvät entistä paremmin mallintamaan biologisia toimintoja, puolustusjärjestelmien on nopeutettava kehitystään ja laajennettava tunnistuskykyään monimuotoisempiin uhkamalleihin.
Miksi tämä on merkityksellistä bioturvallisuudelle
- Suurin osa kaupallisesta DNA-seulonnasta perustuu tunnettuja uhkia sisältäviin tietokantoihin, joten uudet tai hienovaraisesti muokatut sekvenssit voivat kiertää tunnistusprosessin.
- Tekoäly voi tutkia valtavaa sekvenssitilaa nopeasti ja tuottaa variantteja, jotka säilyttävät haitallisen toiminnon mutta poikkeavat riittävästi suoraan vertailtavista kuvioista.
- Päivitys- ja korjaussykleistä tulee jatkuvia: tämä luo käynnissä olevan asevarustelukilpailun hyökkäävien suunnittelutekniikoiden ja puolustavien seulontajärjestelmien välillä.
Ajattele tilannetta kuten tietoturvan virustorjuntaa: allekirjoitukset auttavat tunnistamaan tunnetut haittaohjelmat, mutta adaptatiiviset hyökkääjät voivat muuttaa koodiaan ja kiertää staattisia tarkistuksia. Bioturvallisuudessa tämä tarkoittaa, että yksi kerros ei riitä. Tarvitaan jatkuvaa päivitystä, parempaa uhkamallinnusta, ja laajempaa yhteistyötä teollisuuden, yliopistojen ja sääntelijöiden kesken. Lisäksi on olennaista kehittää analyyttisiä työkaluja, jotka eivät pelkästään vertaa sekvenssejä allekirjoituksiin, vaan arvioivat funktionaalisia ja rakenteellisia piirteitä, koodaavien alueiden kontekstia ja mahdollisia proteiinin kokoon liittyviä vaikutuksia.
Seuraavat askeleet kestävämpien puolustusratkaisujen rakentamiseksi
Asiantuntijat korostavat, että ratkaisu on monikerroksinen. Tietokantojen ja detektorialgoritmien vahvistaminen on välttämätöntä, mutta yhtä tärkeää on omaksua ennakoiva riskinarviointi, red-teaming-harjoitukset ja avoimuus tekoälyn kehittäjien ja bioturvatiimien välillä. Ennakoiva riskinarviointi tarkoittaa puuttumista potentiaalisiin hyödyntämismahdollisuuksiin ennen kuin ne muuttuvat käytännön uhiksi: esimerkiksi arvioimalla, mitkä sekvenssimuutokset todennäköisimmin säilyttävät toksisuuden tai aktiivisuuden, ja priorisoimalla näiden tunnistaminen tuotantoprosessissa.
Red-teaming ja simulaatiot tarjoavat elintärkeän keinon osoittaa järjestelmien heikkoudet kontrolloidussa ympäristössä. Kun toimittajat, tutkijat ja sääntelyviranomaiset tekevät tiiviimpää yhteistyötä, korjausajat lyhenevät ja päivitykset voidaan kohdistaa tehokkaammin. Policy-tasolla kannattaa edistää standardeja ja ohjeistuksia, jotka kannustavat nopeaan korjaamiseen, turvalliseen tiedonvaihtoon ja vastuulliseen käytäntöön DNA-synteesin toimitusketjussa. Tämä voi sisältää vaatimuksia ketjun läpinäkyvyydestä, tilausten riskiluokittelusta ja auditointimekanismeista.
Teknisiltä ratkaisuilta odotetaan myös kehittyneempiä lähestymistapoja: koneoppimispohjaisia anomaliatunnistajia, jotka pystyvät havaitsemaan avainpiirteiden muuttumisen, rakenteellisiin ennusteisiin perustuvia arvioita siitä, säilyykö proteiinin aktiivisuus mutaatioiden jälkeen, sekä kontekstuaalista tietoa, kuten tilauksen tarkoitus, tilaajan historia ja toimitusketjun riskiluokka. Näiden yhdistelmä parantaa mahdollisuuksia erottaa laillinen tutkimus ja testaus mahdollisista väärinkäytöistä. Lisäksi avoimet tietokannat ja yhteiset signaalit uhkien jakamiseen voivat nopeuttaa reagointia, mutta ne vaativat huolellista hallintaa siihen liittyvän luottamuksellisuuden ja väärinkäytön riskin vuoksi.
Microsoftin Science-lehdessä julkaistun tutkimuksen viesti on selkeä: tekoäly voi avata poikkeuksellisen suuria hyötyjä lääketieteessä ja tutkimuksessa, mutta se muuttaa myös uhkakenttää. Haasteena on varmistaa, että turvallisuustyökalut, hallinnolliset käytännöt ja kansainvälinen yhteistyö kehittyvät vähintään yhtä nopeasti kuin suunnitteluteknologiat. Tämä vaatii investointeja tekniikkaan, koulutukseen ja instituutioiden väliseen luottamukseen—sekä jatkuvaa valppautta uusien hyödyntämistapojen ilmaantuessa.

"Minua kiehtoo mobiililaitteet ja älypuhelimien kehitys. Kirjoitan artikkeleita uusista laitteista, testeistä ja käyttäjäkokemuksista."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.