
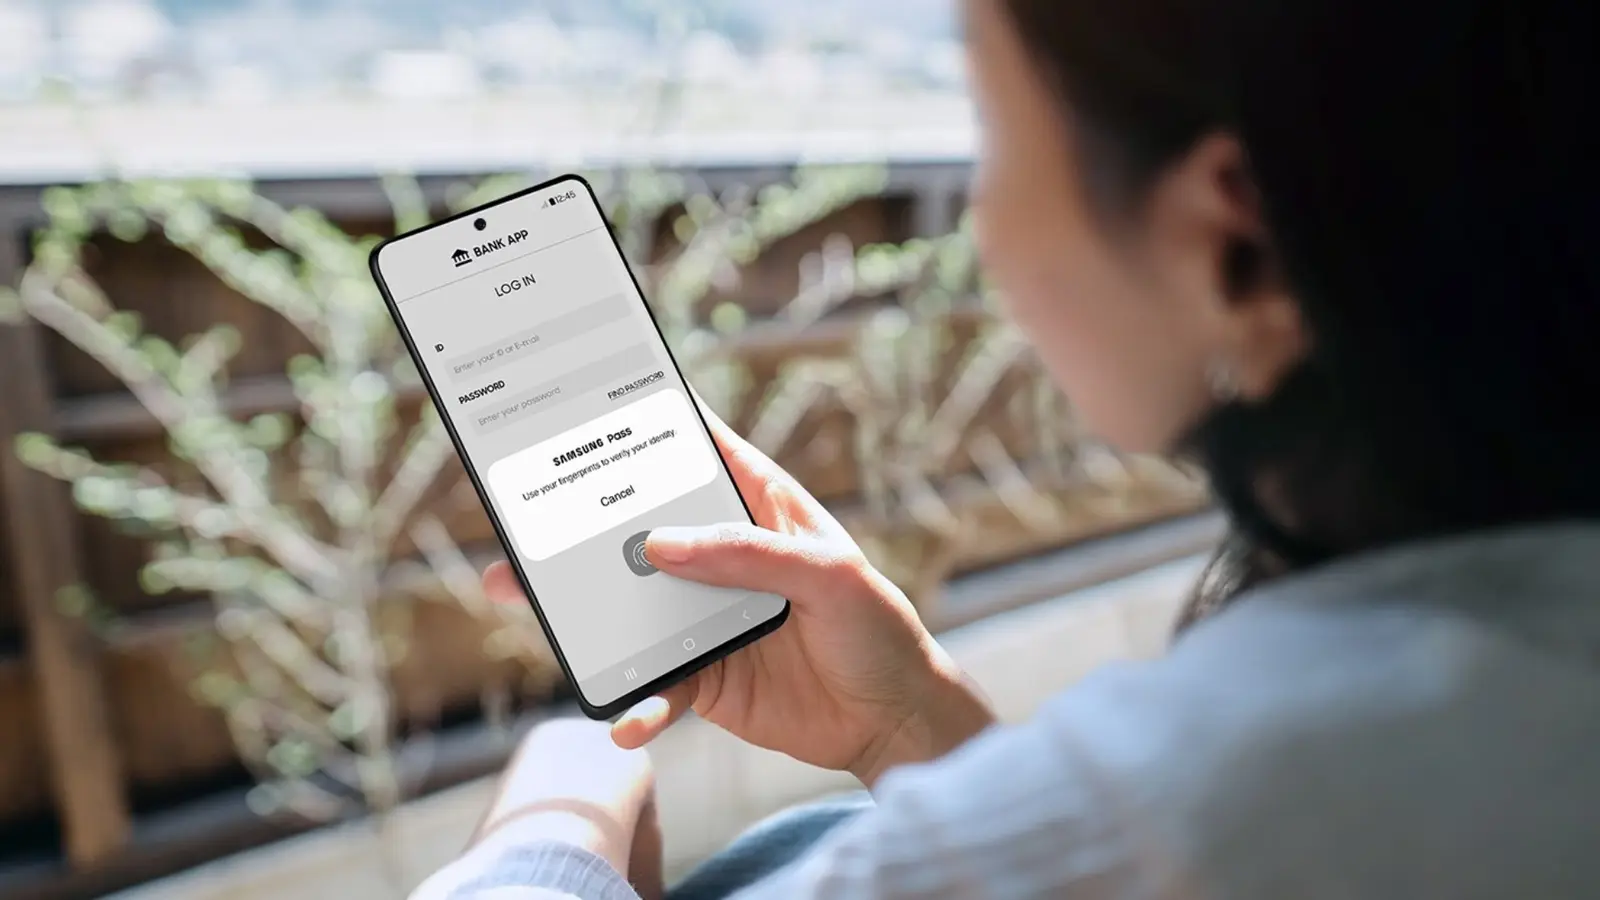
Samsung Pass, Galaxy-puhelimiin ja -tabletteihin esiasennettu salasananhallinta, voi pian kehittyä monipuolisemmaksi digitaaliseksi säilytystilaksi. Julkaisematon ohjelmarakenne vihjaa, että käyttäjät saattaisivat tallentaa sovellukseen myös valokuvia ja tietoja henkilökohtaisista asiakirjoista — passeista kuittiin — suoraan sovelluksen sisään.
Miten Samsung Pass muuttuu digitaaliseksi henkilöllisyyslompakoksi
Verkkoon vuotaneet kuvat julkaisemattomasta Samsung Pass -versiosta (versio 15.3.01.6) paljastavat uuden asiakirjaosion. Kuvakaappauksista päätellen sovellus mahdollistaisi erilaisten henkilöasiakirjojen ja niiden kuvien tallentamisen nopeaa käyttöönottoa varten. Ajattele passeja, ajokortteja, kansallisia henkilökortteja ja kuitteja — kaikki saman suojakerroksen takana, joka jo suojaa kirjautumistietojasi.
Tämä kehitys liittyy suoraan käyttäjäkokemuksen yksinkertaistamiseen: jos tarvitset matkalla kopion passistasi tai sinua pyydetään esittämään henkilöllisyystodistus poissa kotoa, salattu ja paikallisesti tallennettu kuva Samsung Passissa nopeuttaa todentamista ilman, että sinun tarvitsee etsiä kuva-albumista tai kantaa mukanaan paperisia kopioita. Käyttäjälle tämä tarkoittaa yhdenmukaista käyttöliittymää sekä helpompaa pääsyä useisiin luottamuksellisiin tietoihin.
Samalla on tärkeää huomioida myös käyttäjäkohtaiset asetukset ja laitteen suojaus: Samsung Pass hyödyntää nykyisiä suojamekanismeja, kuten biometriaa (sormenjälkitunnistus ja kasvojentunnistus) ja laitetason suojausta, joiden avulla arkaluonteiset tiedot pysyvät suojattuina. Tämä yhdistelmä tekee palvelusta potentiaalisesti kätevän mutta vaatii selkeät turvakäytännöt sekä läpinäkyvän tiedon siitä, miten tiedot salataan ja tallennetaan.

Mitkä asiakirjat Samsung Pass todennäköisesti hyväksyy
- Passit
- Ajokortit
- Henkilökortit
- Kuitit ja laskut
- Näiden asiakirjojen kuvat helppoa hakua varten
Mahdollisuus tallentaa asiakirjakuvia samassa paikassa salasanojen kanssa tekisi Samsung Passista kattavamman identiteetin ja todistusten keskuksen — erityisen kätevän usein matkustaville ja käyttäjille, joilla on useita eri henkilöllisyyksiä tai dokumentteja hallittavana. Tällainen ratkaisu voi vähentää fyysisten kopioiden tarvetta ja nopeuttaa esimerkiksi hotellin, vuokra-auton tai rajatarkastuksen todentamisprosesseja, kun viranomaiset ja palveluntarjoajat hyväksyvät digitaalisia kopioita.
Lisäarvona Samsung Pass voisi tarjota metatietoja tallennetuista asiakirjoista — kuten päivämäärät, voimassaoloajat ja hakemistorakenteen — mikä parantaa löydettävyyttä ja hallintaa. Käyttäjille suunnatut hallintatyökalut, kuten tunnistetietojen nimeäminen, luokittelu tai haku toiminnon perusteella (esimerkiksi “passi”, “ajokortti”, “kuitti”), ovat hyödyllisiä ominaisuuksia, jotka nostavat palvelun käytettävyyttä.
SEO- ja käyttöliittymänäkökulmasta termit kuten "salasananhallinta", "digitaalinen lompakko", "henkilöllisyystodistukset", "salaus" ja "paikallinen tallennus" tulisi ottaa huomioon sekä näkyvyyden että käyttöopastuksen suunnittelussa, jotta käyttäjät löytävät helposti oleelliset ohjeet ja tietoturvakäytännöt.
Virheet ja harkittu julkaisuaikataulu
On kuitenkin syytä muistaa, että kyseessä on julkaisematon rakennelma, eikä ominaisuus ole vielä valmis kuluttajakäyttöön. Viimeaikaiset raportit kertovat bugeista, jotka estävät pääsyn tallennettuihin salasanoihin ja häiritsevät sovelluksen synkronointia Samsung Cloudin kanssa. Tällaiset ongelmat viittaavat siihen, että ominaisuus on vielä testausvaiheessa ja vaatii lisäkehitystä, ennen kuin se voidaan turvallisesti julkaista laajasti.
Yritykset, kuten Samsung, käyttävät yleensä vaiheittaista julkaisumallia: sisäinen testaus, rajoitettu beta-ohjelma kiinnostuneille käyttäjille ja laajempi päivitys vasta kun synkronointi-, palautus- ja salausongelmat on ratkaistu. Tämän lähestymistavan etu on, että mahdolliset tietoturva- ja käytettävyysongelmat voidaan korjata ennen kuin ominaisuus koskettaa suurta käyttäjäkuntaa.
Käytännön näkökulma arkipäivän käyttäjälle on seurata virallisia Samsung-tiedotteita sekä luotettavia teknologiakanavia, jotka seuraavat päivityksiä ja raportoivat kokeiluvaiheen havainnoista. Erityisesti kannattaa kiinnittää huomiota siihen, miten Samsung dokumentoi tiedon salauksen tason (esimerkiksi AES-256), paikallisen tallennuksen ja pilvitallennuksen erot, sekä palautusvaihtoehdot silloissa, kun laite rikkoutuu tai käyttäjä unohtaa tunnukset.
Yksi keskeinen kysymys on, mihin tiedot tallennetaan: paikallisesti laitteeseen vai suojattuun pilveen. Paikallinen tallennus voi tarjota paremman hallinnan ja pienemmän riippuvuuden pilvipalveluista, mutta taas pilvitallennus helpottaa varmuuskopiointia ja laitteiden välistä synkronointia. Paras lopputulos tulee usein hybridimallista, jossa arkaluonteiset tiedot säilytetään salattuina paikallisesti ja synkronointi pilveen tapahtuu vahvan salauksen ja monivaiheisten tunnistusmenetelmien läpi.
Lisäksi on tarkasteltava palautuspolitiikkaa: miten käyttäjä saa takaisin pääsyn tietoihinsa, jos hän vaihtaa laitetta tai unohtaa pääsalasanan? Palautuksen tulisi olla turvallinen mutta käyttäjäystävällinen — esimerkiksi käyttämällä laitetason salausavainta yhdistettynä tilin varavarmennusvaihtoehtoihin, kuten toissijaiseen sähköpostiin tai hyväksyttyihin varalaiteprosessiin.
Kun asiakirjat ja henkilötiedot yhdistetään salasananhallintaan, yksityisyys- ja sääntelykysymykset korostuvat. Euroopan unionin tietosuoja-asetus (GDPR) ja muut paikalliset lait asettavat vaatimuksia henkilötietojen käsittelylle, tallennukselle ja siirrolle. Samsungin on selkeästi määriteltävä vastuunsa datan käsittelijänä ja tarjottava käyttäjille mahdollisuus hallita suostumuksiaan, poistaa tietoja sekä saada läpinäkyviä tietoja siitä, miten ja missä dataa prosessoidaan.
Lopuksi, ominaisuuden käytännön turvallisuusarviointi riippuu siitä, miten Samsung Pass integroituu laajempiin laite- ja palveluarkkitehtuureihin, kuten Samsung Knox -suojauskerrokseen ja muuhun mobiilisuojausinfraan. Näiden osien yhteispeli ratkaisee pitkälti sen, miten luotettavana ratkaisuna palvelua voidaan pitää verrattuna erillisiin asiakirjojen hallintasovelluksiin tai perinteiseen fyysiseen arkistointiin.
Yhteenvetona: vaikka lisätty asiakirjatuki tekisi Samsung Passista houkuttelevan digitaalisen lompakon, päätös tallentaa erittäin arkaluonteisia henkilötietoja vaatii huolellista harkintaa, selkeää tietoturvaviestintää ja vahvoja palautus- sekä synkronointimekanismeja. Käyttäjän kannalta tärkeintä on ymmärtää, miten salaus toimii, ovatko tiedot sidottuja vain laitteeseen, ja miten palautus ja varmuuskopiointi on toteutettu.
Toistaiseksi Galaxy-käyttäjien kannattaa seurata virallisia Samsung-kanavia ja luotettavia teknologiasivustoja. Kun ja jos Samsung Pass saa dokumenttitallennuksen, tarkista erityisesti salausstandardit, paikallisen tallennuksen ja pilven väliset erot sekä palautusvaihtoehdot — nämä määräävät pitkälti sen, onko kätevyys riittävä syy luottaa arkaluonteisiin henkilötietoihin sovelluksessa.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.