

Itä-Suomen poliisilaitos on kirjannut useita tapauksia, joissa verkkokalastelu on johtanut pankkitunnusten ja puhelinliittymien kaappaamiseen. Rikolliset käyttävät huijausviesteissä lähetettyjä tunnistautumislinkkejä saadakseen uhrin pankkitunnukset ja sen jälkeen muuttavat liittymän eSIM-profiiliksi tai suorittavat niin kutsutun sim swapping -temppuun rinnakkaisen siirron. Tämän seurauksena vahvistusviestit ja kaksivaiheiset koodit ohjautuvat rikollisen laitteeseen, minkä jälkeen tililtä voidaan tehdä tilisiirtoja tai hakea lainoja uhrin nimissä.
Miksi eSIM on riskialtis rikollisille — ja miksi se on yleistymässä
eSIM eli sähköinen SIM tarjoaa käyttäjälle joustavuutta: fyysinen muovikortti korvataan ohjelmallisella profiililla, jonka operaattorit voivat aktivoida etänä. Suomessa suuret operaattorit, kuten Elisa, Telia ja DNA, tarjoavat eSIM-tukea älypuhelimiin, älykelloihin ja IoT-laitteisiin. eSIMin etuja ovat helppo liittymien vaihto, useiden profiilien käyttö samassa laitteessa ja parempi soveltuvuus pienikokoisiin laitteisiin.
Kuitenkin sama etäprovisionointi mahdollistaa myös sen, että huijarit, joilla on uhrin henkilötiedot ja pankkitunnukset, pyytävät operaattoria siirtämään liittymän toiseen profiiliin. Globaalisti sim swapping -hyökkäykset ovat yleistyneet viime vuosina, ja Suomen markkinassa rikolliset ovat ottaneet menetelmän käyttöönsä paikallisten operaattoreiden toimintatapojen sekä käyttäjien vahvistusprosesseihin liittyvien heikkouksien takia.

Konkreteja tapauksia Suomesta ja taloudelliset vaikutukset
Poliisi on julkaissut useita esimerkkejä vakavista taloudellisista menetyksistä: eräässä tapauksessa uhri menetti lähes 38 000 euroa ja hänen nimeensä nostettiin noin 15 000 euron luotto. Muualla Suomessa on tutkittu tapauksia, joissa sähköpostia käytettiin verkkokauppaostoihin ja lainahakemuksiin yli 80 000 euron edestä, tai joissa soittamalla pankin nimissä onnistuttiin ohjaamaan uhrilta noin 70 000 euroa. Myös sijoitushuijauksissa häviöt ovat olleet yli 50 000 euroa. Nämä esimerkit korostavat, että huijausten vaikutukset voivat olla henkilökohtaisesti tuhoisia.
Asiantuntijan näkökulma: pankkien ja operaattoreiden vastuu
Suomalainen tietotekniikan asiantuntija ja tietokirjailija on kritisoinut käytäntöjä, joissa pankkitunnuksilla voidaan vahvistaa liittymän siirto tai sulku. Kun rikollinen saa hallintaansa puhelinnumeron, kaikki uudet vahvistuskoodit tulevat vääriin käsiin ja tilin hallinta voi kadota yhdellä virheellä. Tämä herättää kysymyksiä pankkien ja operaattoreiden tunnistusmenetelmien vahvuudesta ja epäonnistumisten jälkeisestä palautusprosessista.
Tekniset ominaisuudet ja vertailu: eSIM vs perinteinen SIM
eSIMin ominaisuudet
- Etäprovisionointi ja usean profiilin hallinta
- Soveltuu pieniin IoT-laitteisiin ja älykelloihin
- Ei fyysistä SIM-korttia, vähemmän säröjä laiteasennuksessa
Perinteisen SIMin ominaisuudet
- Fyysinen kortti, jota on vaikeampi siirtää ilman fyysistä hallintaa
- Helppo vaihtaa puhelimesta toiseen, mutta haavoittuvainen katoamis- ja varastustapauksissa
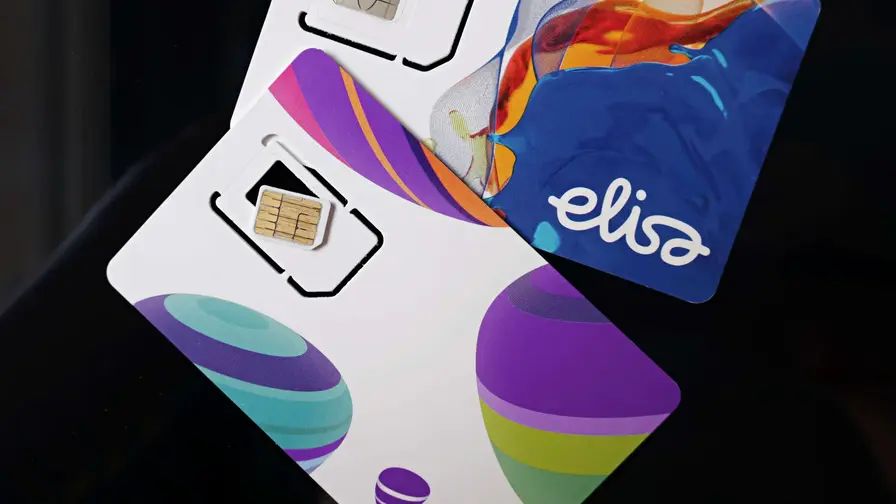
Turvallisuuden kannalta kumpaankin liittyy riskejä: perinteinen SIM voi varastua tai katketa, kun taas eSIMin etähallinta voi mahdollistaa sosiaalisen manipuloinnin avulla tehdyt kaappaukset. Parhaat käytännöt yhdistävät tekniset suojaukset ja tiukat tunnistusprosessit operaattoreilta.
Kenelle eSIM on hyödyllinen — ja ketään ei kannata aliarvioida
eSIM on erinomainen esimerkiksi business-käyttäjille, jotka matkustavat usein, yrityksille, jotka hallinnoivat laajoja IoT-verkkoja, ja kuluttajille, jotka haluavat käyttää useita liittymiä samassa laitteessa. Suomen markkinassa eSIMin käyttö kasvaa nopeasti, mutta juuri siksi suojatoimet tulee ajoittain päivittää: yritysten tietoturvapolitiikat ja kuluttajien käyttäjäkoulutus ovat keskeisiä.
Kuinka suojautua: konkreettiset toimenpiteet
Poliisin ja tietoturva-asiantuntijoiden suositukset verkkohuijauksia vastaan ovat selkeitä ja soveltuvat suomalaisille käyttäjille ja yrityksille:
- Älä avaa linkkejä sähköpostista tai tekstiviesteistä — kirjoita osoite selaimeen itse tai käytä tallennettua kirjanmerkkiä.
- Tarkista viestien epäilyttävät merkit: väärät verkkotunnukset, kirjoitusvirheet tai outo kieli eivät kuitenkaan yksin takaa aitoutta.
- Käytä mobiilivarmennetta tai muita vahvoja tunnistusmenetelmiä pankkitunnusten sijaan, kun mahdollista.
- Ota käyttöön kaksivaiheinen tunnistus (2FA) tai avainkoodit, älä luota pelkkään salasanaan.
- Älä vahvista tapahtumia, joita et tunnista—lue varmistuspyynnöt huolellisesti ja älä hyväksy isoja siirtoja impulsiivisesti.
- Älä asenna laitteellesi sovelluksia tuntemattomista lähteistä; käytä virallisia sovelluskauppoja.
- Jos epäilet tunnustesi joutuneen vääriin käsiin, sulje ne välittömästi pankin ohjeiden mukaisesti ja tee rikosilmoitus.
Vaikutus yrityksille ja julkiselle sektorille
Yrityksille sim swapping ja eSIM-hyökkäykset merkitsevät sekä suorien taloudellisten riskien kasvua että mainehaittoja. Julkisen sektorin toimijoiden ja pankkien on arvioitava, miten tunnistusprosesseja voidaan tiukentaa ilman, että palveluiden käytettävyys heikkenee. Suomessa keskustellaan myös operaattoreiden vastuusta ja mahdollisista uusista säännöksistä, jotka voisivat hidastaa sosiaalisen manipuloinnin perusteella tehtäviä liittymämuutoksia.
Yhteenveto
eSIM ja sim swapping ovat todellisia uhkia myös Suomessa: teknologian tuomat edut ovat kiistattomat, mutta rikolliset hyödyntävät nopeasti heikkouksia tunnistusprosesseissa. Sekä kuluttajien että yritysten kannattaa päivittää suojauskäytännöt: käyttää mobiilivarmennetta, kaksivaiheista tunnistusta, varmistaa liittymämuutokset operaattorin kanssa ja olla seuraamatta epäilyttäviä linkkejä. Nopealla toiminnalla ja rikosilmoituksella voi maksimoida mahdollisuuden saada varat takaisin ja minimoida vahingot.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.