
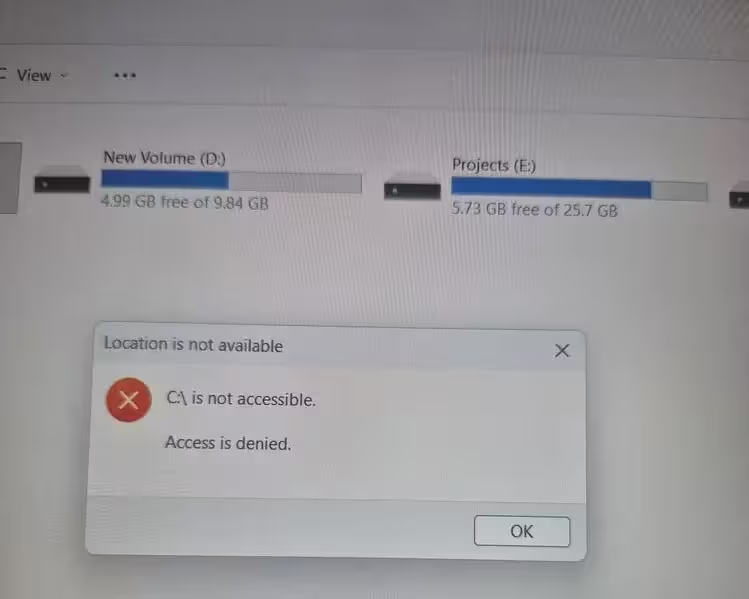
Harvat asiat saavat Windows‑käyttäjät paniikkiin yhtä nopeasti kuin pääsyn menettäminen C‑asemalle. Tänä kuukautena tuo painajainen kävi toteen osalle Windows 11 -käyttäjiä — erityisesti niillä, joiden laitteissa on Samsung‑laitteistoa.
Ilmoitukset alkoivat ilmestyä pian uusimman Patch Tuesday -päivityksen julkaisun jälkeen. Jotkut käyttäjät huomasivat, että heidän ensisijainen asemansa — C‑asema, jossa Windows itsessään sijaitsee — kieltäytyi yhtäkkiä pääsemästä. Käyttöoikeudet vaikuttivat rikkoutuneilta. Tiedostoja ei voinut avata. Monelle tilanne näytti tyypilliseltä päivityksen aiheuttamalta virheeltä.
Kuitenkin Microsoftin mukaan todellinen syy oli muualla.
Kaivettuaan ongelmaa yhdessä Samsungin kanssa Microsoft sanoo, että häiriön laukaisi Samsung Galaxy Connect ‑sovellukseen liittyvä vika eikä itse Windows 11 -päivitykset. Koska ajoitus osui maaliskuun Patch Tuesdayn yhteyteen, bugi näytti aluksi Microsoftin virheeltä, mutta insinöörien mukaan todisteet viittaavat selvästi Samsungin ohjelmistoon.
Yhteensopivuusongelma, joka piileskelee näkyvissä
Microsoftin tutkimuksen mukaan ongelma ilmeni vain tietyissä Samsung‑laitteissa, joissa on asennettuna Windows 11 -versiot 24H2 ja 25H2. Vaikutuksen alaisina koneina mainitaan useat Galaxy Book 4 ‑kannettavat sekä Samsungin pöytäkone‑mallit, kuten NP750XGJ, NP750XGL, NP754XGJ, NP754XFG, NP754XGK, DM500SGA, DM500TDA, DM500TGA ja DM501SGA.
Galaxy Connect ‑sovellus, joka on tarkoitettu yhdistämään Samsung‑laitteita ja palveluja, raportoidusti toi mukanaan käyttöoikeuksiin liittyvän ongelman, joka häiritsi Windowsin tapaa hallita pääsyä järjestelmäasemaan.
Haittaavan version leviämisen pysäyttämiseksi Microsoft poisti kyseisen sovellusversion Microsoft Storesta. Samsung on sen jälkeen julkistanut takaisin vanhemman, vakaamman version ohjelmistosta, jotta uudet asennukset eivät käynnistä samaa vikaa.
Samanaikaisesti Microsoft jatkaa yhteistyötä Samsungin kanssa bugien täydelliseksi analysoimiseksi ja vastaavien tapojen estämiseksi tulevaisuudessa.
Yhteisön havainnot ja tekninen sokkelo
Tapaus keräsi myös yhteisön huomion. Yksi Reddit‑käyttäjä nimimerkillä Theangelo2 tutki käyttäytymistä ja ehdotti, että juurisyy saattaa liittyä Windowsin DACL‑mallin (Discretionary Access Control List) virheelliseen toteutukseen kosketetuissa järjestelmäkuvissa. Jos tämä pitää paikkansa, se selittäisi, miksi aseman käyttöoikeudet katkesivat tietyillä Galaxy‑koneilla ennakoimattomasti.
Toisin sanoen: bugi ei ollut osa Windowsin ydintä. Se syntyi siitä, miten Samsungin ohjelmisto oli vuorovaikutuksessa Windowsin turvallisuusasetusten kanssa ja mahdollisesti muokkasi tai asetti käyttöoikeuslistoja tavalla, joka esti järjestelmän normaaleja käyttöoikeusmekanismeja toimimasta odotetulla tavalla.
Mikä on DACL ja miksi se on tärkeä?
DACL eli Discretionary Access Control List on keskeinen mekanismi Windowsin tiedostojen ja resurssien suojaamisessa. Se määrittelee, kenellä on oikeus lukea, kirjoittaa tai suorittaa tiettyjä tiedostoja ja hakemistoja. Virheellinen DACL‑toteutus tai virheelliset muutokset voivat johtaa siihen, että käyttöoikeudet ovat liian rajoittavia tai kokonaan väärin kohdennettuja — ja järjestelmäasema voi tehokkaasti muuttua käyttökelvottomaksi, jos oikeuksia ei myönnetä edes järjestelmätilille tai kirjautuneelle käyttäjälle.
Tämän tyyppinen ongelma on erityisen vakava, koska C‑asema sisältää Windowsin ydinresurssit: rekisteritiedot, järjestelmätiedostot ja käyttäjäprofiilit. Kun nämä resurssit eivät ole luettavissa tai kirjoitettavissa, käyttöjärjestelmä tai käyttäjän normaalit toiminnot saattavat lakata toimimasta.
Mitään ei ole ”baked into” Windowsiin — miksi sillä on merkitystä?
Tämä eroavaisuus on tärkeä viesti loppukäyttäjille ja IT‑ylläpidolle: vaikka Windows‑päivitykset ovat usein ensimmäinen epäilty, kun järjestelmä alkaa käyttäytyä oudosti päivityksen jälkeen, kolmannen osapuolen palvelut ja apuohjelmat voivat aiheuttaa aivan samanlaisia, elleivät jopa hankalampia, häiriöitä. Erityisesti syvälle järjestelmätasoon integroituvat apuohjelmat, kuten laitevalmistajan hallintasovellukset, voivat muuttaa käyttöoikeuksia tai rekisteriasetuksia tavoilla, joita Windowsin tavallinen päivitysprosessi ei odota.
Tässä tapauksessa ongelma näyttäytyi Patch Tuesdayn ajoituksessa, mikä lisäsi sekaannusta: sekä käyttäjät että ylläpitäjät yhdistivät häiriön välittömästi Microsoftin kuukausipäivitykseen, vaikka todellinen mekanismi oli kolmannen osapuolen sovelluksessa.
Kuinka Microsoft ja Samsung reagoivat
Microsoftin välitön toimenpide oli estää ongelmallisen Galaxy Connect ‑version jakelu Microsoft Storessa. Tällainen nopeasti toteutettu hotfix‑tyyppinen toimenpide estää uusien asennusten syntymisen ja rajoittaa ongelman leviämistä entisestään. Samsung puolestaan julkaisi takaisin aiemman, tunnetusti vakaan version sovelluksesta, jotta käyttäjät voisivat asentaa toimivan version ilman uusimman rakennusversion riskiä.
Molempien yritysten välinen jälkihoito sisältää syvällisemmän analyysin: lokitietojen läpikäynti, asennuspakettien erittely, asennuskohtaiset skriptit ja kaikki ne koodirajapinnat (API:t), joita Galaxy Connect käyttää muokatessaan laitteeseen tallennettuja käyttöoikeuksia tai rekisteriarvoja.
Tutkimuksen seuraavat askeleet
Jatkotoimenpiteisiin kuuluu muun muassa:
- Yksityiskohtainen auditointi Galaxy Connect ‑sovelluksen asennusprosessista ja käyttöoikeusmuutoksista.
- Vertaileva analyysi konekuvista (system images) ongelma‑ ja ei‑ongelma‑laitteiden välillä.
- Mahdollisten automaattisten korjausten suunnittelu, jotka palauttavat oikea‑asetetut DACL‑merkinnät, jos ne on vahingossa muutettu.
- Estokäytäntöjen ja signaali‑järjestelmien kehittäminen, jotta vastaavat muutokset havaitaan nopeammin tulevaisuudessa.
Mitä lopputulema tarkoittaa käyttäjille ja IT‑ylläpidolle?
Tilanne on sekä varoittava esimerkki että hyvä uutinen. Hyvä uutinen on, että Windows itse ei tällä kertaa ollut syypää — ongelma voidaan todennäköisesti korjata palauttamalla sovelluksen aiempi versio tai poistamalla ongelmallinen versio. Varoittava esimerkki puolestaan korostaa, että laitevalmistajan ohjelmistot voivat vaikuttaa syvästi järjestelmän vakauteen ja turvallisuuteen.
IT‑ammattilaisille tämä tarkoittaa, että päivitysten jälkeen pitää tarkastella myös kolmannen osapuolen sovelluksia ja niiden versiotaloutta. Lisäksi kannattaa harkita seuraavia parhaiden käytäntöjen toimenpiteitä:
- Ennakoivat varmuuskopiot ennen laajamittaisia päivityksiä.
- Testausympäristö, jossa uudet laiteajurit ja valmistajakohtaiset sovellukset testataan ennen tuotantokäyttöön laajentamista.
- Kirjautuminen ja lokien keskitetty seuranta, jotta poikkeava toiminta havaitaan nopeasti.
Mitä käyttäjien tulisi tehdä nyt
Jos olet Samsung Galaxy Book ‑käyttäjä tai omistat jonkin mainituista pöytäkoneista ja kohtasit äkillisen pääsyn menetyksen C‑asemalle, seuraavat toimet voivat auttaa tilanteen palauttamisessa tai tilan vakauttamisessa:
Välittömät toimenpiteet
- Tarkista Microsoft Store ‑päivitykset ja poista Galaxy Connect, jos sovellus näkyy juuri asennettuna päivittyneenä versiona.
- Yritä käynnistää kone vikasietotilaan (Safe Mode) ja poistaa ongelmallinen sovellus sieltä käsin.
- Jos mahdollista, suorita järjestelmän palautus (System Restore) pisteeseen ennen ongelman ilmenemistä.
- Ota varmuuskopiot tärkeistä tiedoista heti, mikäli asema on ajoittain saavutettavissa.
Teknisemmät korjausyritykset
Jos sinulla on kokemusta järjestelmäadministroinnista, voit tarkastella MDF‑ ja järjestelmälokeja (Event Viewer) sekä tarkistaa käyttöoikeuslistoja seuraavilla komennoilla komentokehotteessa (suorita järjestelmänvalvojana):
- icacls C:\ /save C_acls.txt /t — tallentaa C‑aseman ACL‑asetukset tiedostoon.
- icacls C:\ /restore C_acls.txt — palauttaa ACL‑asetukset, jos sinulla on toimiva kopio.
Huomaa: icacls‑komennot vaativat varovaisuutta. Virheellinen käyttö voi pahentaa tilannetta. Jos et ole varma, ota yhteys joko Samsungin tukeen tai pätevään IT‑ammattilaiseen.
Riskienhallinta ja pitkän tähtäimen suositukset
Tämän tapahtuman jälkeen organisaatioiden kannattaa päivittää riskienhallintastrategiaansa huomioimaan laitevalmistajien ohjelmistot: miten ne testataan, kuinka niiden päivitykset hyväksytään ja miten versiohallinta tapahtuu keskitetysti. Seuraavat toimet auttavat pienentämään vastaavia riskejä:
- Estä automaattiset päivitykset kriittisissä laitteissa ennen hyväksyntää.
- Pidä hyväksyttyjen sovellusversioiden kirjautumista ja säilytä varmuuskopioita tunnetuista vakioituista asennuskuvista.
- Toteuta muutoshallinta ja palautussuunnitelmat, jotka kattavat myös OEM‑sovellukset ja -ajurit.
Oppitunnit ja erottautumiset
Tapaus tarjoaa useita oppitunteja niille, jotka seuraavat järjestelmävakautta ja kyberturvallisuutta:
- Yhteensopivuustestauksen laajentaminen sisältämään OEM‑sovellukset ja niiden vuorovaikutus käyttöoikeusjärjestelmiin.
- Avoimempien lokien ja telemetry‑tietojen hyödyntäminen nopeampaan syy‑seurannan onnistumiseen.
- Viestinnän kehittäminen loppukäyttäjille: selkeämpi ohjeistus siitä, miten toimia, jos järjestelmäasema katoaa näkyvistä tai käyttöoikeudet rikkoutuvat.
Johtopäätös
Lyhyesti: ongelma oli vakava ja aiheutti häiritsevän kokemuksen monille Samsung‑laitteen omistajille, mutta toistaiseksi tilanne on saatu rajoitettua. Microsoftin ja Samsungin toimet — sovelluksen ongelmallisen version poistaminen ja vakaamman version palauttaminen — olivat tarkoituksenmukaisia välitoimia. Syvällisempi analyysi jatkuu, ja lisätietoja odotetaan yhteistyötutkimuksen valmistuttua.
Käyttäjille paras neuvo on pysyä rauhallisena, noudattaa edellä kuvattuja korjaus‑ ja varotoimenpiteitä sekä pitää laitteistonsa ja sovelluksensa päivitettyinä vain luotettuihin ja testattuihin versioihin. Yrityksille ja IT‑yhteisöille tämä tapaus korostaa, kuinka tärkeää on sisällyttää kolmannen osapuolen ohjelmistot omiin testaus‑ ja riskienhallintaprosesseihin.
Lopuksi hyvä uutinen Samsung Galaxy Bookin omistajille, jotka menettivät äkillisesti pääsyn C‑asemalle: korjaus on jo työn alla — ja tällä kertaa Windows ei ollut syyllinen.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.