
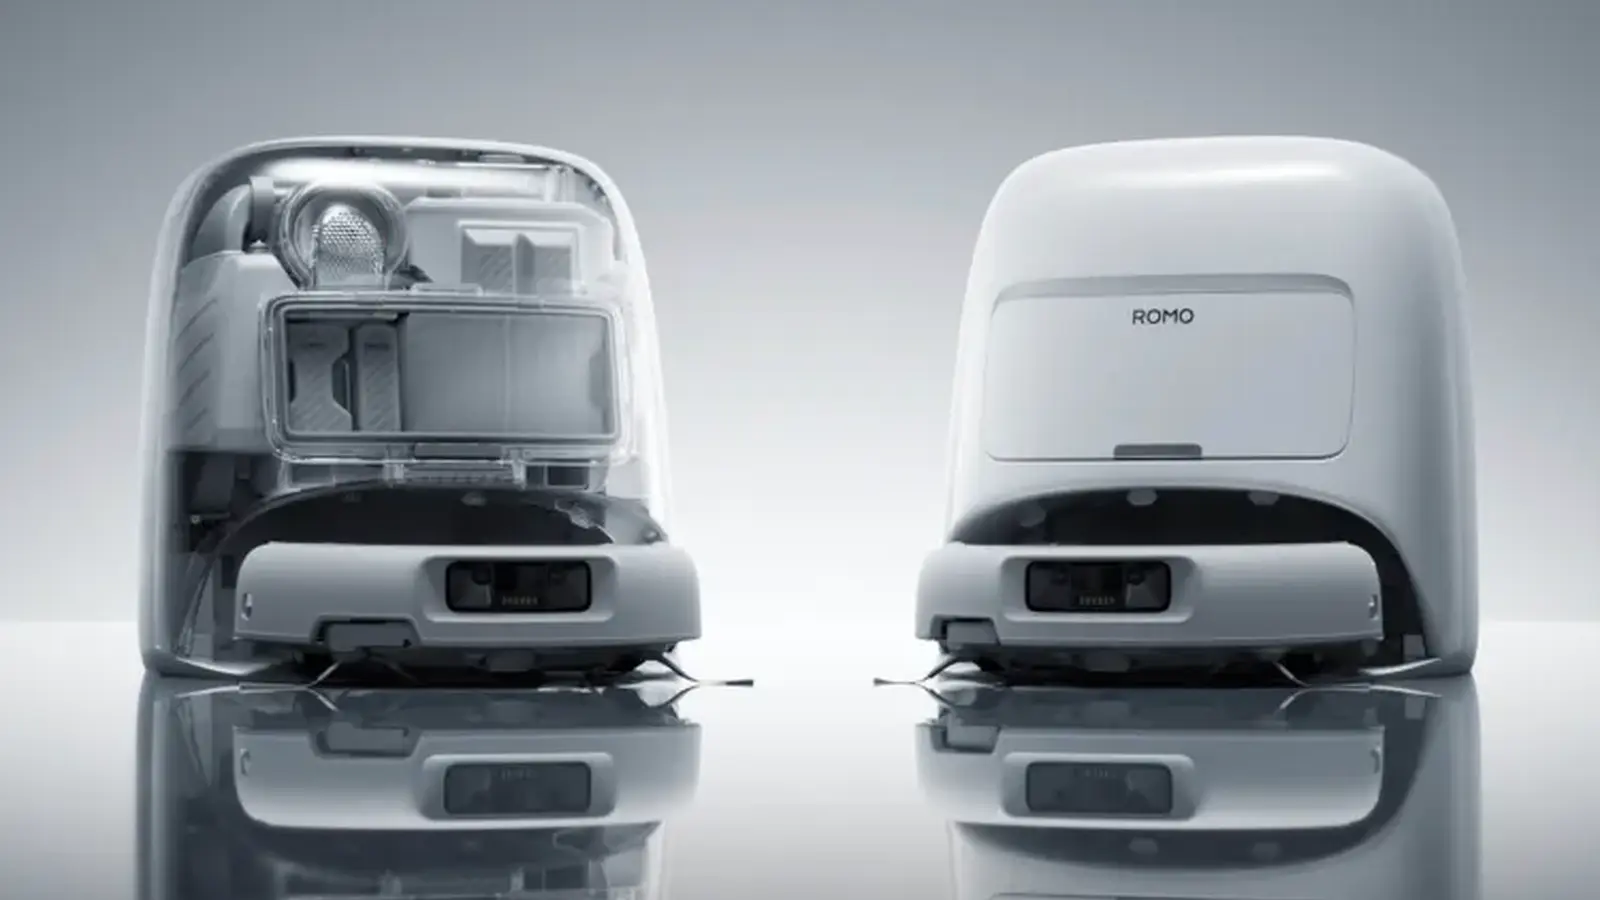
Kaikki alkoi yksinkertaisesti: mies, PlayStation-ohjain ja robotti-imuri. Se, mitä tapahtui seuraavaksi, muodostui yhdeksi erikoisemmista kyberturvallisuusjutuista älykotien ympärillä, ja paljasti samalla laajemman keskustelun tarpeen älylaitteiden turvallisuudesta ja yksityisyydestä.
Tietoturvaharrastaja Sammy Azdoufal kokeili, voisiko hän ohjata DJI Romo -robotti-imuria peliohjaimella. Kokeilun aikana hän osui odottamattomaan löydökseen: sen sijaan, että hän olisi vain ohjannut omaa laitettaan, hän löysi mahdollisuuden päästä käsiksi laajaan verkkoon – arviolta noin 7 000 internetiin kytkettyä DJI-robotti-imuria. Teoriassa järjestelmä olisi voinut antaa hyökkääjälle mahdollisuuden etänä tarkastella niiden laitteiden kuva‑ tai videovirtoja ihmisten yksityiskodeissa.
Löytö herätti nopeasti huomiota teknologia-alalla. Älykodin laitteet ovat yhä syvemmin läsnä henkilökohtaisissa tiloissa, ja ajatus siitä, että tuhannet laitteet saattaisivat olla saavutettavissa yhden tietoturva-aukon kautta, nosti esiin vakavia kysymyksiä yhdistetyn laitteiston turvallisuudesta, käyttäjän yksityisyydestä ja laitteiden elinkaaren hallinnasta.
Virhe arvoltaan 30 000 dollaria
DJI on vahvistanut, että Azdoufalille myönnetään 30 000 dollarin palkkio yhdestä hänen raportoimistaan haavoittuvuuksista. Yritys ei täsmentänyt julkisuuteen, mikä tarkalleen ansaitsi korvauksen, eikä se ole virallisesti nimennyt tutkijaa median suuntaan. Azdoufal kuitenkin julkaisi sähköpostiviestin, josta käy ilmi, että DJI tunnusti hänen työnsä ja maksoi palkkion osana yhtiön turvallisuusohjelmaa. Tapaus toimii esimerkkinä vastuullisesta raportoinnista (responsible disclosure) ja bug bounty -käytännön merkityksestä, mutta se herätti myös keskustelua palkkioiden tasosta, tutkimuksen läpinäkyvyydestä ja tutkijoiden suojasta.
DJI:n tiedottaja Daisy Kong kertoo, että yksi Azdoufalin esiin nostamista ongelmista liittyi Romo-robotin videovirran lukemiseen ilman tarvittavan turvakoodin, eli PIN-koodin, syöttämistä. Yhtiön mukaan kyseinen haavoittuvuus korjattiin helmikuun loppupuolella. Tällainen pääsy ilman PIN-koodia olisi voinut mahdollistaa reaaliaikaisten videoiden näkemisen tai tallenteiden hakemisen etäyhteyden kautta, mikä nostaa esiin vakavia yksityisyys‑ ja turvallisuusriskitekijöitä älykotilaitteiden käyttäjille.
Kyse ei kuitenkaan ollut ainoastaan yhdestä teknisestä puutteesta. Tutkimuksen aikana paljastui useita muita heikkouksia, joiden vakavuustaso vaihteli; osa niistä oli tarpeeksi merkittäviä, että tiedetoimittajat päättivät alun perin olla julkaisematta täysiä teknisiä yksityiskohtia, koska pelko oli, että tiedot voisivat altistaa laitteet hyväksikäytölle ennen kuin korjaukset saataisiin toimeen. Tällainen harkinta kuvastaa modernin tietoturvajournalismin haasteita: kuinka informoida yleisöä vastuullisesti ilman, että samalla luodaan uusia hyökkäyspintoja.
DJI kertoo nyt, että laajemmat päivitykset Romo-alustalle ovat käynnissä ja että sarja korjauspäivityksiä on tarkoitus ottaa käyttöön suunnilleen kuukauden kuluessa. Näihin päivityksiin sisältyy sekä laite‑ että palvelinpuolen korjauksia, autentikointimekanismien vahvistamista sekä salauskäytäntöjen tarkennuksia. Päivitysjakson tavoite on sulkea sekä suorat pääsyreitit että tekniset kiertotavat, joita hyödyntämällä laitteisiin on voitu päästä käsiksi.
Samanaikaisesti korjausten kanssa yhtiö julkaisi blogikirjoituksen, jossa kuvataan muutoksia alustan turvallisuusarkkitehtuuriin. DJI kertoo, että korjaukset on otettu käyttöön ratkaisemaan ensisijainen havaittu ongelma, ja että lisäparannuksia toteutetaan edelleen järjestelmän eri osa‑alueilla. Blogissa kuvataan muun muassa autentikoinnin tiukentamista, yhteyksien uudelleentarkastelua ja etälaitteiden hallintamekanismien päivittämistä. Yritys korostaa, että jatkuva ylläpito ja iteratiiviset parannukset ovat välttämättömiä, kun tuotteet yhdistetään pilveen ja käyttäjien yksityiselämä kytketään verkkopalveluihin.
Hurjan löydön jälkeen herännyt keskustelu laittoi myös kyseenalainen valokeilaan kolmansien osapuolten ja sertifiointielinten roolin: DJI:n blogi mainitsee, että Romo-alusta on saanut turvallisuussertifikaatteja esimerkiksi ETSI:ltä, Euroopan unionilta sekä UL:ltä. Tällaiset sertifikaatit antavat periaatteessa luottamusta tuotteiden turvallisuusprosesseihin, mutta kun yksi riippumaton tutkija pystyikin kokeilemalla koodia saavuttamaan tuhansia laitteita, syntyy epämiellyttävä kysymys siitä, kuinka hyvin sertifiointiprosessit paljastavat reaalimaailman haavoittuvuuksia ja miten ne huomioivat ketjutetut palvelut ja laitteistojen todellisen käyttökontekstin.
Tapauksen myötä DJI korostaa ulkopuolisen tarkastelun merkitystä. Yhtiö aikoo jatkaa aktiivista turvallisuustestausta ja on sitoutunut alttiiksi laittamaan sekä Romo-laitteiston että sen oheissovelluksen lisäauditointiin riippumattomien kolmansien osapuolten toimesta. Tällaiset toimet voivat sisältää järjestelmätason penetraatiotestejä, lähdekoodiarviointeja, sekä pilvialustan ja käyttöliittymien riippumattomia arviointeja. Transparentin auditointikäytännön ja säännöllisten ulkoisten tarkastusten avulla pyritään rakentamaan luottamusta käyttäjien, viranomaisten ja kumppanien suuntaan.
Merkittävintä ehkä on se, että tilanne näyttää muuttavan tapaa, jolla DJI työskentelee kyberturvallisuusyhteisön kanssa. Yhtiö kertoo aikovansa syventää yhteistyötä tutkijoiden kanssa ja ottaa käyttöön uusia kanavia, joiden kautta riippumattomat asiantuntijat voivat raportoida löydöksiä ja työskennellä yhdessä yhtiön kanssa. Tällaiset muutokset voivat tarkoittaa laajempia bug bounty -ohjelmia, ennakolta määriteltyjä vastuullisen raportoinnin prosesseja ja nopeutettuja korjausjaksoja, sekä parempaa tiedonvaihtoa tutkijoiden ja kehitystiimien välillä.
Lisäksi tapaus nostattaa laajempia kysymyksiä kuluttajaturvallisuudesta ja siitä, mitä yksityishenkilöt voivat tehdä suojatakseen oman älykotinsa laitteita. Peruskäytännöt kuten laiteohjelmistojen ja sovellusten säännöllinen päivittäminen, monivaiheisen tunnistautumisen suosiminen, vahvojen salasanojen käyttö sekä paikallisen verkon suojauksen parantaminen (esim. erilliset WLAN-verkot älylaitteille) auttavat pienentämään riskejä. Myös laitteiden hankintavaiheessa on hyvä tarkistaa valmistajan päivityslupaukset, tietoturvapolitiikat ja tuen kesto.
Tapaus muistuttaa, kuinka monta yllätystä arkipäiväisissä yhdistetyissä laitteissa voi edelleen piillä. Viikonloppukoe, jossa käytettiin peliohjainta, paljasti heikkouksia tuhansissa älykotikonetyissä laitteissa ja toi tutkijalle 30 000 dollarin bug bounty -palkkion. Samalla se avasi keskustelun vastuullisen ilmoittamisen, sertifikaattien luottamuksen, valmistajien vastuiden ja käyttäjien oman toiminnan merkityksestä nykyisessä IoT‑ympäristössä.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.