

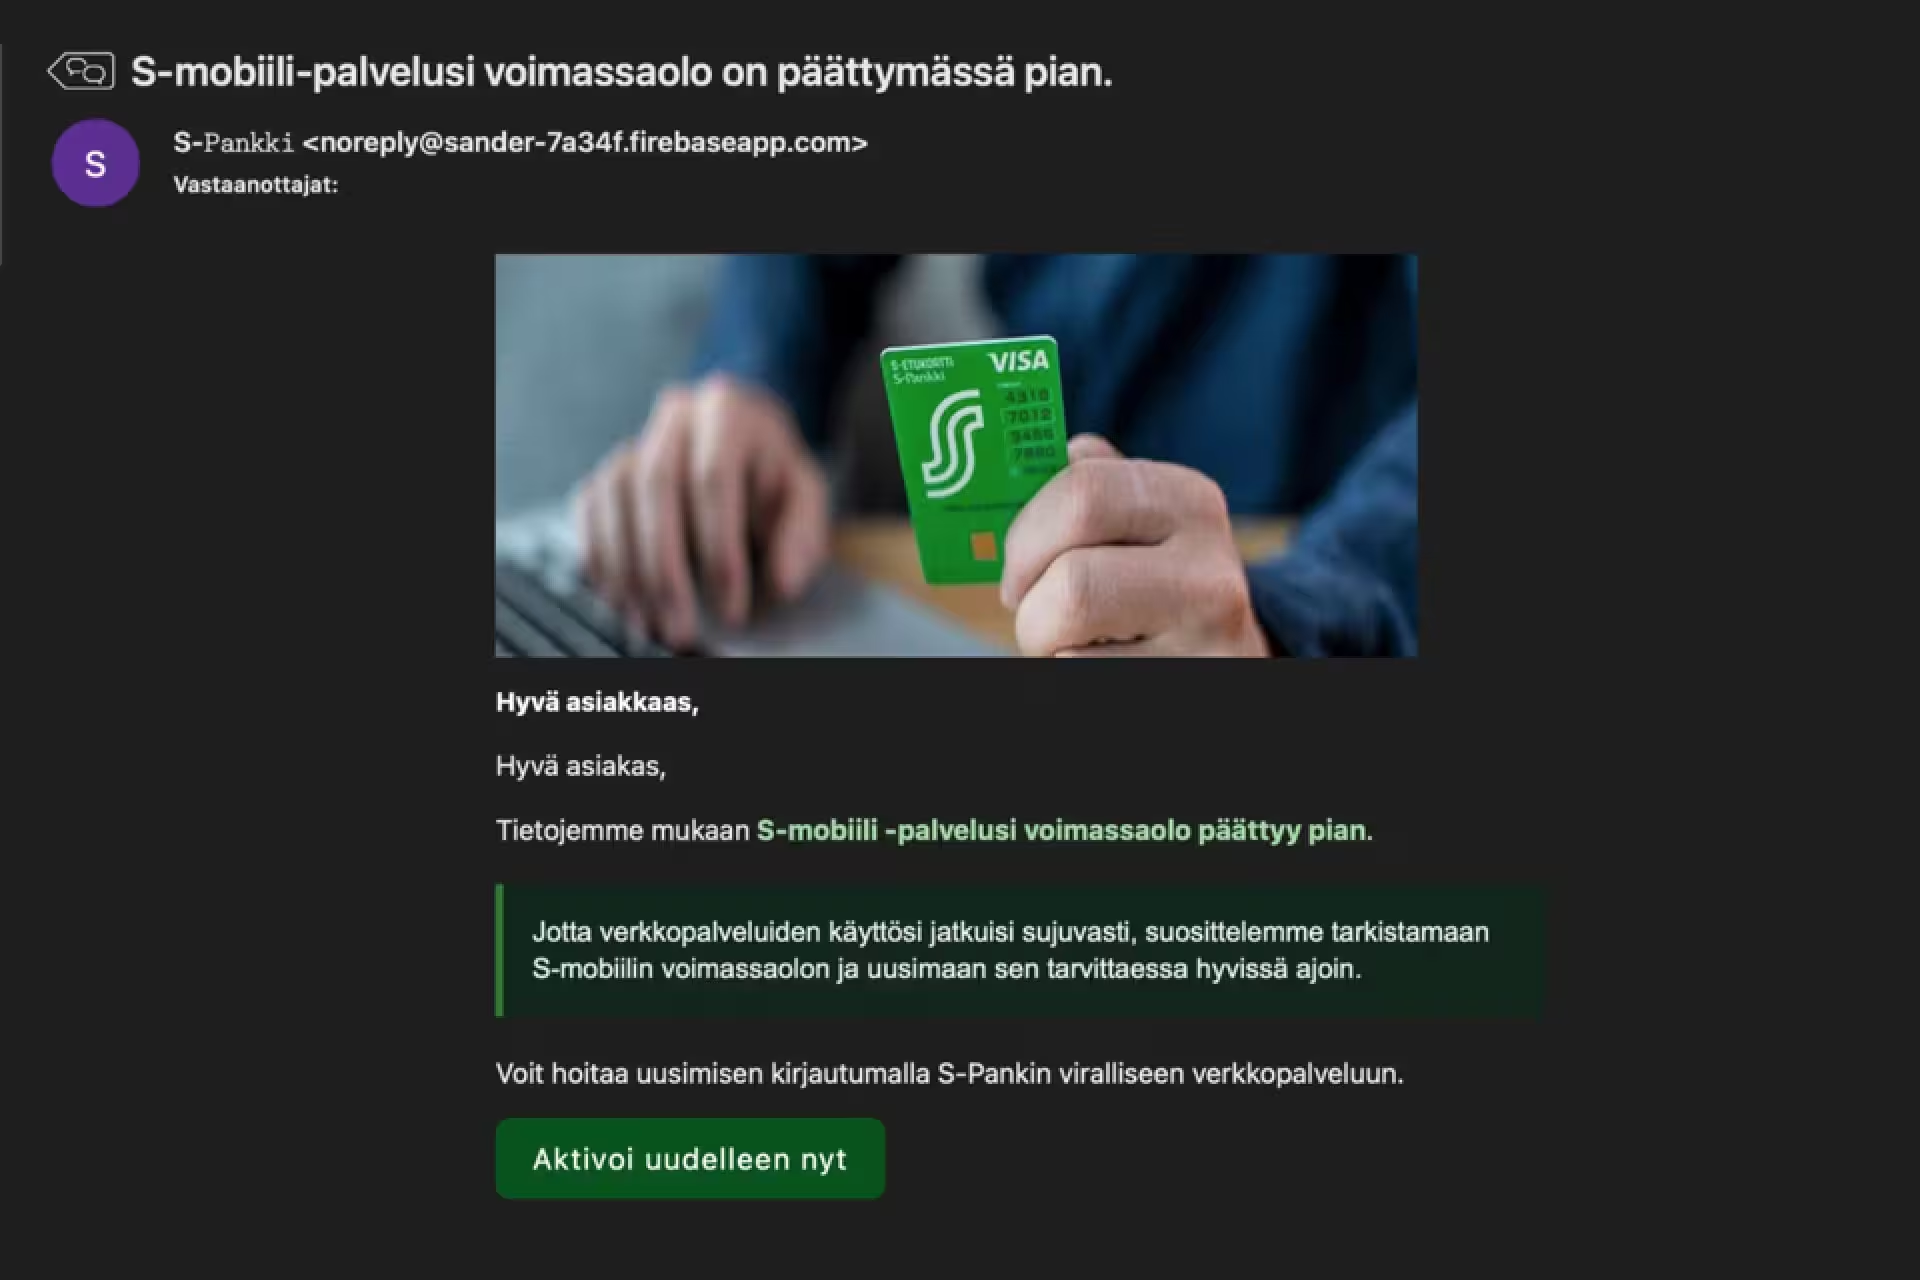
Suomessa on viime aikoina havaittu runsaasti sähköpostien ja tekstiviestien kautta tapahtuvaa tietojenkalastelua (phishing), jossa käytetään tutun kuuloisia viranomaisten ja pankkien nimiä. Kilpi-sovelluksen raporttien mukaan petokset matkitsevat erityisesti Suomi.fi-palvelun, Verohallinnon, Kelan ja S‑Pankin viestejä. Viestit on muotoiltu virallisiksi ja ne sisältävät linkin, joka ohjaa väärennetylle kirjautumissivulle. Tämä on merkittävä kyberturvallisuusongelma suomalaisille käyttäjille ja yrityksille.
Miksi yksi väärä kirjautuminen on vaarallinen?
Yleinen harhaluulo on, että vahinko tapahtuu vain, jos huijari onnistuu siirtämään rahaa tililtäsi. Tosiasiassa jo yhden kerran pankkitunnusten syöttäminen väärälle sivulle voi mahdollistaa mobiilivarmenteen luomisen tai pankkisovelluksen kaappaamisen. Rikollinen voi saada hyväksynnän asentaa pankkisovelluksen omalle laitteelleen tai käyttää uhrin nimissä tapahtuvaa tunnistautumista lainan ottamiseksi. Tällaiset hyökkäykset korostavat mobiilivarmenteen ja kaksivaiheisen tunnistautumisen (2FA) merkitystä.
Tekniset tunnusmerkit ja suojausvinkit
Tunnista huijaus
Varmista lähettäjän sähköposti tai numero, älä klikkaa epämääräisiä linkkejä ja käytä aina virallista sovellusta tai suoraa verkkopalvelua. Tarkista osoiterivi selaimessa – Suomi.fi ja verohallinto käyttävät virallisia toimialetunnuksia ja suojattuja yhteyksiä.
Suojaustoimenpiteet
Käytä pankkisi tarjoamaa kaksivaiheista tunnistautumista, pidä mobiililaitteiden käyttöjärjestelmät päivitettyinä ja hyödyntäkää yrityksissä keskitason MDM- tai EDR-ratkaisuja. Henkilöstön koulutus ja simuloidut phishing-harjoitukset auttavat vähentämään riskiä.
Tuotteet, vertailu ja markkinavaikutus
Suomi.fi ja mobiilivarmenne tarjoavat vahvan julkisen tunnistautumisen, mutta ne ovat myös houkuttelevia kalastelun kohteita globaalien phishing-trendien vuoksi. Verrattuna moniin muihin maihin Suomessa on korkea digitaalisten palveluiden käyttöaste ja laaja pankkitunnusten hyväksyntä verkkopalveluissa — tämä tekee suomalaisesta digiekosysteemistä erityisen herkän huijauksille. Yrityksille suositeltavia tuotteita ovat virustorjunta, sovellusten hallinta (MDM) ja käyttäjän tunnistautumisen monikerroksinen suojaus (FIDO2, mobiilivarmenne yhdistettynä pankin vahvaan tunnistukseen).
Käyttötapaukset ja yritysten relevanssi
Pienet ja keskisuuret yritykset (PK‑yritykset) ja julkinen sektori kannattaa varautua lisäämällä incident response -prosessit ja ilmoituskanavat. Kuluttajat hyötyvät virallisista pankki‑ ja viranomaissovelluksista sekä tarkasta osoiterivin tarkistuksesta. Kilpi- ja muut seurantasovellukset auttavat keräämään havaintoja ja estämään laajempia huijausaaltoja.
Yhteenvetona: suomalaisten on oltava valppaina, tarkistettava linkit ja käytettävä virallisia kanavia. Huolellinen tekninen suojaus ja käyttäjäkoulutus vähentävät riskiä, kun kyberhuijaukset kohdistuvat yhä useammin paikallisiin palveluihin kuten Suomi.fi, Verohallinto, Kela ja S‑Pankki.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.