
Tietoturvatutkijoiden mukaan Metan uusi tekoälyavustaja Muse voi paljastaa arkaluonteisia käyttäjätietoja, kun keskusteluja jaetaan verkkolinkkeinä. Syynä on se, että palvelussa luotujen jaettujen linkkien löytäminen on helppoa.
Jaetut Muse-linkit ovat helposti löydettävissä
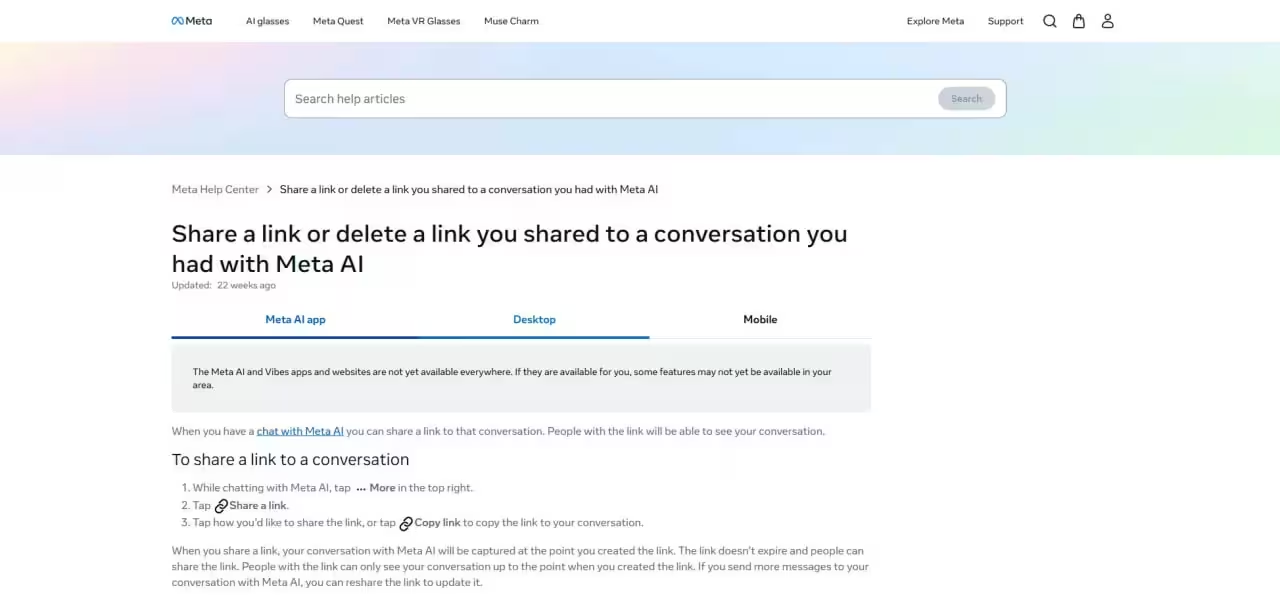
Muse mahdollistaa hakujen, keskustelujen, kuvien ja muun sisällön jakamisen yksilöllisellä verkkolinkillä. Clarocin tietoturvatutkijat kertoivat löytäneensä yksinkertaisella kyselyllä 6 800 Muse-käyttäjien luomaa linkkiä. Kaikissa linkeissä käytetään cf.metaaiusercontent.com-verkkotunnusta, ja niiden URL-rakenne sisältää keskustelun otsikon sekä lyhyen tekstimerkkijonon. Tutkijoiden mukaan tämä tekee osoitteista helposti löydettäviä ja altistaa ne päätymään julkisiin internet-lokeihin.
Clarocin mukaan jaetun linkin avaaminen tallentaa siihen liittyvän sisällön haettavaan tietokantaan. Tutkijat nimesivät syntyneet sivut GhostShares-sivuiksi, sillä myös henkilöt, joille linkkiä ei ole koskaan lähetetty, voivat löytää ne itsenäisesti.
Esimerkkejä Clarocin löytämistä paljastuneista sisällöistä
Claroc tarkasti useita satoja löydetyistä linkeistä ja raportoi, että niiden kautta oli paljastunut erilaisia arkaluonteisia tai luottamuksellisia tietoja ilman, että käyttäjät olivat tarkoittaneet niitä julkisiksi. Esimerkkejä ovat:
- Muistiinpanot työnhakijalta, joka valmistautui luottamukselliseen haastatteluun johtavan tekoälytutkimuslaitoksen kanssa. Muistiinpanot sisälsivät laitoksen sisäisen yhteyshenkilön nimen ja sovitun tapaamisajan.
- Markkinointiyrityksen sisäinen tuloskatsausdokumentti
- Pienyrityksen omistajan lainahakemuslomake, joka sisälsi haetun summan
- Käyttäjän päivittäinen tehtävälista
- Kiinteistösijoittajan sisäinen suorituskykyraportti
- Organisaation henkilöstön vuosilomasuunnittelua koskeva laskentataulukko
Metan vastaus ja Clarocin ohjeet käyttäjille
Clarocin mukaan yhteydenotot Metaan eivät onnistuneet, eikä Meta ole vastannut asiaa koskeviin kyselyihin. Yritys totesi, että Metan toimitusjohtaja Mark Zuckerberg on kuvaillut Musea ”alusta lähtien yksityisyyttä ja turvallisuutta varten suunnitelluksi”.
Clarocin teknologiajohtaja kertoi tutkijoille, että ilmiö vaikuttaa olevan osa Musen järjestelmäsuunnittelua. Hän varoitti käyttäjiä siitä, että jaetut linkit ovat käytännössä julkisia ja että ne voidaan jäljittää yksinkertaisin menetelmin. Claroc suosittelee välttämään arkaluonteisten tietojen jakamista tekoälytyökaluille sekä poistamaan aiemmin luodut jaetut linkit mahdollisimman pian.

"Minua kiehtoo mobiililaitteet ja älypuhelimien kehitys. Kirjoitan artikkeleita uusista laitteista, testeistä ja käyttäjäkokemuksista."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.