
Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus varoittaa edelleen suomalaisilla verkkosivuilla leviävistä ClickFix-hyökkäyksistä. Kyberturvallisuuskeskus on saanut hyökkäyksistä ilmoituksia loppukesän ja alkusyksyn aikana.
Hyökkäyksessä käyttäjä huijataan kopioimaan verkkosivulta tekstiä Windows-tietokoneelle ja suorittamaan sen sisältämää ohjelmakoodia. Menetelmä hyödyntää käyttäjien tottumusta tehdä pieniä tehtäviä vahvistaakseen olevansa ihmisiä tai läpäistäkseen captcha-tarkistuksen.
Hyökkääjä ohjaa käyttäjän napsauttamaan harmittomalta vaikuttavaa painiketta ja painamaan tiettyjä näppäinyhdistelmiä. Todellisuudessa käyttäjä aktivoi sivulle upotetun haitallisen sisällön. Seurauksena tietokoneelle voi asentua esimerkiksi tietoja varastava haittaohjelma tai laitteen lukitseva kiristyshaittaohjelma.
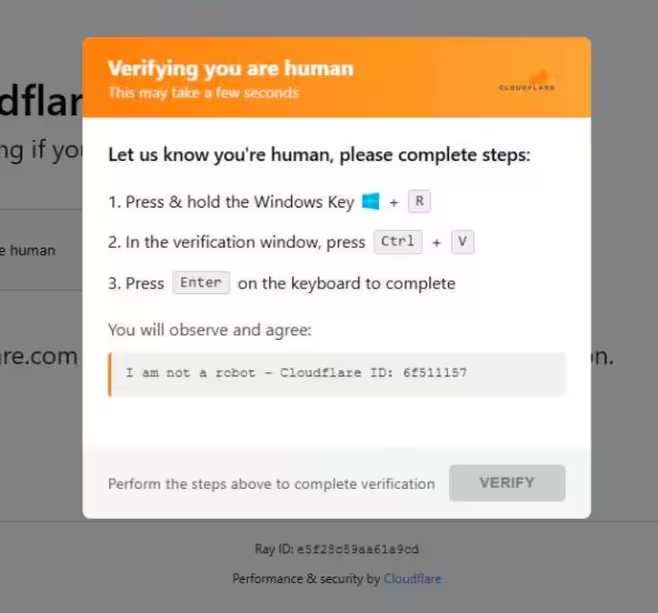
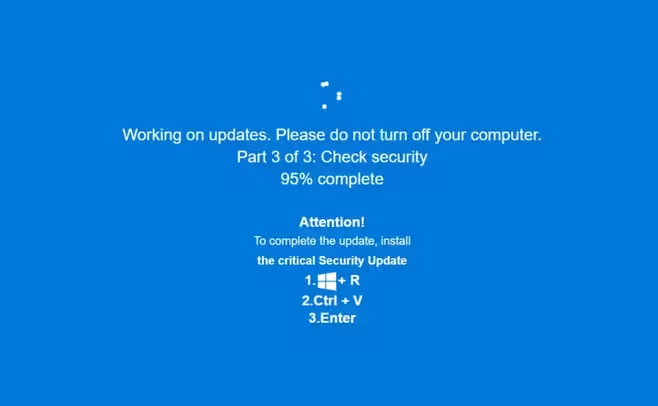
ClickFix-kehotus voi näyttää eri tilanteissa erilaiselta. Hyökkäys voi alkaa ihmisen tunnistamiseen tarkoitetulla tehtävällä, väärennetyllä Windows-päivityksellä tai muulla ponnahdusikkunalla. Tyypillisesti käyttäjää kehotetaan painamaan ensin Win+R-näppäinyhdistelmää, joka avaa Windowsin Suorita-ikkunan, ja sen jälkeen Ctrl+V:tä, joka liittää leikepöydän sisällön ikkunaan.
Käyttäjä on yleensä kopioinut haitallisen tekstin leikepöydälle suorittaessaan väitettyä tunnistustehtävää. Kyberturvallisuuskeskus korostaa, ettei sivun ohjeita pidä noudattaa, vaikka näkymä vaikuttaisi tutulta.
Hyökkäyksiä on havaittu .fi-päätteisillä verkkosivuilla. Monilla sivustoilla on ollut haavoittuva WordPress-julkaisualustan versio, jonka kautta hyökkäyksen käynnistävät ohjeet on voitu ujuttaa sivustolle.
.fi-verkkotunnus ei yksin takaa verkkosivun turvallisuutta. Verkkotunnuksia on voinut varata muutaman vuoden ajan mistä päin maailmaa tahansa.
Näin suojaudut ClickFix-hyökkäyksiltä
Älä noudata verkkosivujen tai ponnahdusikkunoiden teknisiä ohjeita. Ole erityisen varovainen, jos sivu kehottaa avaamaan Windowsin Suorita- tai PowerShell-ikkunan tai painamaan Win+R-näppäinyhdistelmää.
Älä kopioi verkkosivulta tekstiä tietokoneen komentokehotteeseen tai muuhun järjestelmätyökaluun. Sulje sivu, jos ponnahdusikkuna vaikuttaa epäilyttävältä.
Pidä laite ja sovellukset ajan tasalla sekä käytä tietoturvaohjelmistoa. Yritysympäristössä epäilyttävistä havainnoista tulee ilmoittaa organisaation omien käytäntöjen mukaisesti. Organisaatiot voivat myös rajata ClickFix-hyökkäysten vaikutuksia teknisin toimenpitein.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.