

Kuvittele verkko, jossa ärsyttävät CAPTCHA-haasteet ja loputtomat kirjautumisportit vähitellen katoavat. Tätä lupaavat Cloudflare ja useat suuret selainten valmistajat yrittäessään ottaa takaisin hallintaa yhä enemmän boteista koostuvassa internetissä.
Tämän muutoksen keskiössä on ehdotus nimeltä Private Access Control Tokens eli PACT. Chrome-, Edge- ja Firefox-selainten tiimien sekä Googlelta, Microsoftilta, Mozillalta ja Shopifyltä tulevan palautteen avulla kehitetty PACT pyrkii antamaan verkkosivuille tiiviin, yksityisyyttä kunnioittavan signaalin: tuleeko saapuva pyyntö aidosta ihmisen ohjaamasta istunnosta vai automaattiselta agentilta, joka toimii jonkun puolesta?
Käänne on se, että todistukset myöntäisivät selaimet eivätkä sivustot itse. Sivusto, joka on hyvin vakuuttunut siitä, että vierailija on ihminen, voisi luoda tokenin, jota voisi esittää muualla todistuksena ihmisen läsnäolosta ilman, että paljastetaan henkilöllisyyttä, aikaisempia selaustietoja tai pitkäkestoista tunnistetta. Ajattele sitä uudelleenkäytettävänä, yksityisenä tuloksena CAPTCHA:sta, joka osoittaa käyttäjän istunnon eheyden, ei identiteettiä.

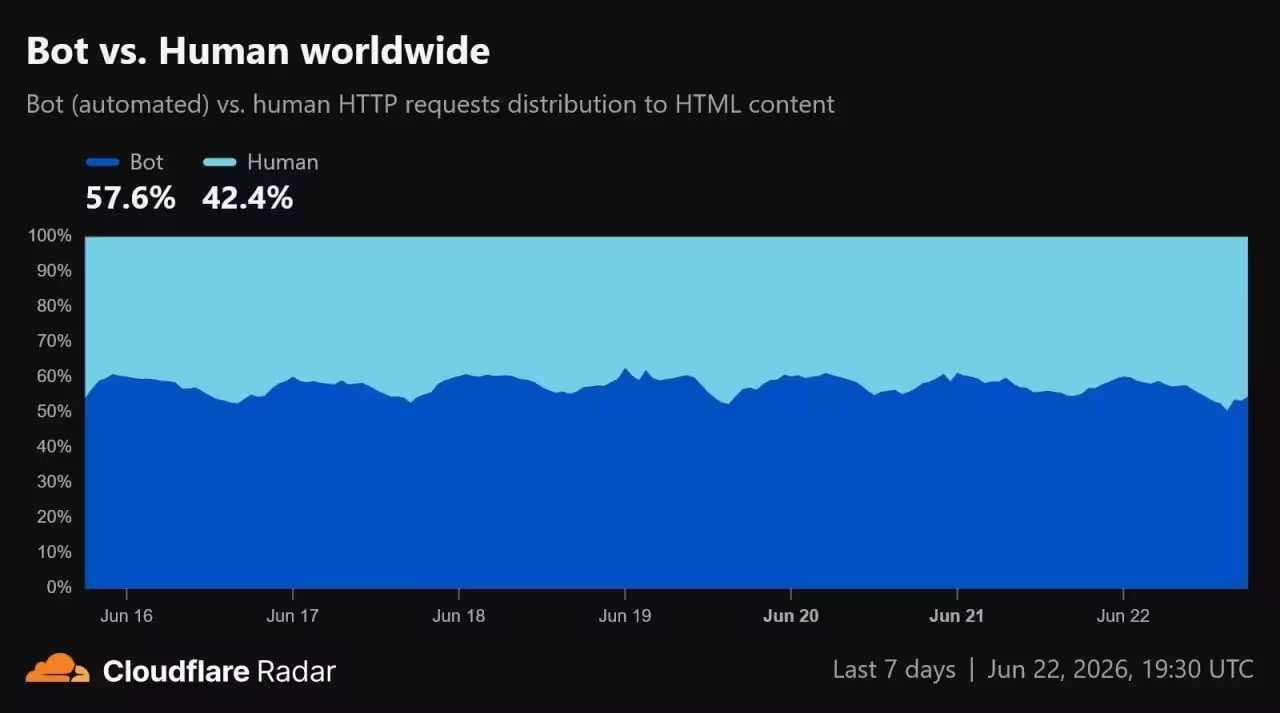
Miksi juuri nyt? Koska internet näyttää toisenlaiselta kuin muutama vuosi sitten. Cloudflaren johto on varoittanut, että bottiliikenne ylittää jo ihmiskäyttäjien liikenteen, ja ajoittaiset piikit ovat vieläkin korkeampia. Keinotekoiseen älyyn perustuvien agenttien nousu, jotka voivat indeksoida sivuja, vertailla hintoja, täyttää lomakkeita ja suorittaa aiemmin ihmisille varattuja tehtäviä, on hämärtänyt rajan hyvänlaatuisen skriptin ja haitallisen automaation välillä. Perinteiset puolustukset, kuten IP-estot, nopeusrajoitukset ja yksinkertaiset haaste-vastaus-pulmat, menettävät tehoaan.
Vanhoille indeksoijille suunnatut puolustusjärjestelmät eivät pysty luotettavasti tunnistamaan nykyaikaisia agentteja, jotka käyttäytyvät kuin ihmiset. Siksi PACTin suunnittelijat haluavat reaktiivisen estämisen sijaan vivahteikkaamman signaalin: ei yksinkertaista ihmis- tai ei-ihmis-tulkintaa, vaan indikaattorin siitä, pitäisikö istuntoa luottaa vai pitää epäilyttävänä.
Tuo vivahteikkuus on tärkeää. Esimerkiksi verkkokauppa saattaa haluta hyväksyä liikenteen laillisen hintavertailubotin, jota jälleenmyyjä tukee, mutta hylätä skriptin, joka kerää tuotekuvasisältöä. PACT antaa sivustoille tiiviin hyväksyntämerkin ilman, että kysytään nimeä, käyttäjätilin kirjautumista tai sivustojen välistä seurantaevästettä.
Kuitenkin yksityiskohdilla on merkitystä, ja monet seikat ovat edelleen epätarkkoja. Mitä käytännössä tarkoittaa 'vahva todistus ihmisen identiteetistä'? Voisiko määritelmä suosia tiettyjä selaimia tai asiakasohjelmistoja ja tahattomasti rankaista marginaalialustoja? Ovatko tokenit yhtä lailla saatavilla luotetuille natiivisovelluksille, headless-selaimille tai kolmansien osapuolten agenteille, jotka toimivat luvalla? Vastaukset muovaavat sitä, kuka saa tervetulleen pääsyn ja kenet ohjataan tiukempiin varmennusprosesseihin.
Cloudflaren ehdotus sisältää yksityisyyssuojan: tokenit on suunniteltu liittämättömiksi ja tilapäisiksi, suojaten selaushistoriaa samalla kun ne välittävät hyödyllisiä luottosignaaleja. Järjestelmä kuitenkin antaa selaimille eräänlaisen portinvartijan roolin. Tämä herättää kysymyksiä paitsi teknisistä kriteereistä myös politiikasta: mitkä toimijat päättävät todistamisen säännöistä ja kuinka läpinäkyvä prosessi on?
Teknisesti suuntautuneiden lukijoiden tulisi huomata vielä yksi tärkeä seikka: PACT ei ole ihmeratkaisu bottien hillintään. Se on protokollatasoinen kompromissi, jossa vaihdetaan osaa perinteisestä kitkasta (CAPTCHA:t, ponnahdusikkunat, tunnistustarkastukset) koordinoituun todentamiseen ohjelmiston kautta, joka sijoittuu käyttäjien ja sivustojen väliin. Vaativat tekniset osa-alueet, kuten tokenien työtodiste, toistojen estäminen, nopeuden hallinta ja vahvat yksityisyystakuut, tarvitsevat perusteellista tarkastelua ennen laajaa käyttöönottoa.
Jos selaimista tulee istunnon luottamuksen tuomareita, tarvitsemme selkeät ja auditoitavat säännöt sekä laajan ekosysteemin osallistumisen estääksemme tahattoman keskittämisen tai puolueellisuuden.
Sivustojen omistajille, kehittäjille ja yksityisyyden puolustajille PACT on seurannan arvoinen, koska se ehdottaa muutosta luottamuksen syntypaikkaan verkossa. Olemmeko valmiita luottamaan selaimiin neutraaleina tuomareina vai siirtääkö se vallan vain uudelle välikerrosjoukolle? Seuraavat kuukaudet suunnittelukeskusteluineen ja prototyyppitestauksineen kertovat, voiko PACT korvata kitkan älykkäämmillä ja yksityisemmillä luottosignaaleilla vai tuoko se mukanaan uusia kompromisseja, jotka vaativat keskustelua.
Joka tapauksessa hiljaisempi, vähemmän CAPTCHA-painotteinen verkko on houkutteleva ajatus. Kysymys on siitä, kuka saa päättää, kuinka hiljainen sen tulisi olla.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.