

Kuvittele tämä: annat vanhenevan iPhonen teknikolle ja muutamalla nokkelalla temppulla ja oikeilla välineillä joku voi kiertää puhelimen muuttumattoman käynnistyskoodin. Se kuulostaa kohtaukselta hakkeroijatrilleristä, mutta tutkijat ovat paljastaneet todellisen laitteistotason heikkouden, joka toimii suunnilleen samalla tavalla.
Haavoittuvuuden ydin ja altistuvat laitteet
Tietoturvayhtiö Paradigm Shift julkaisi teknisen selostuksen ja toimivan proof-of-conceptin hyökkäykselle, jota he kutsuvat usbliter8:ksi. Kohteena on SecureROM, piiriin valmistusvaiheessa upotettu muuttumaton käynnistyskoodi, laitteissa jotka käyttävät Apple A12-, A13- sekä S4- ja S5-järjestelmäpiirejä. Koska SecureROM on upotettu piiriin valmistuksen yhteydessä, haavoittuvuutta ei voi korjata ohjelmistopäivityksellä.
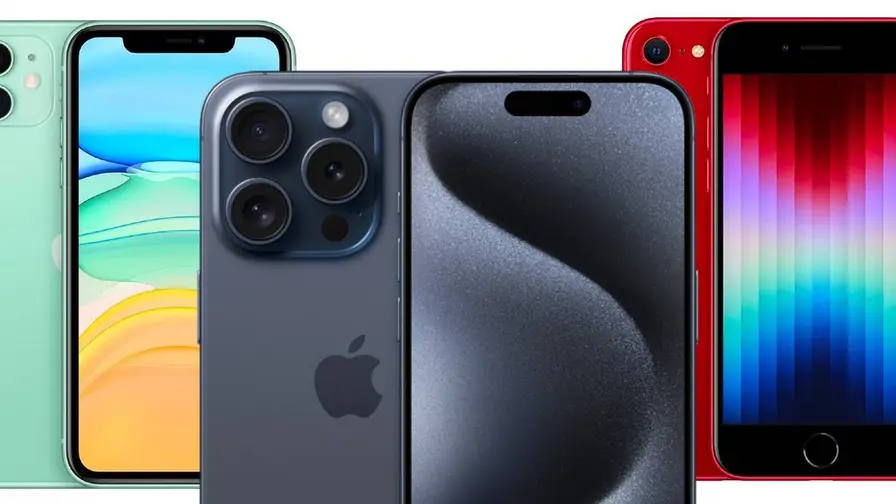
Tämä tarkoittaa, että useat yhä suositut laitteet ovat alttiina. Lista sisältää:
- iPhone XR, XS, XS Max
- iPhone 11, 11 Pro, 11 Pro Max
- iPhone SE (2. sukupolvi)
- iPad Air (3. sukupolvi), iPad mini (5. sukupolvi), iPad (8. ja 9. sukupolvi)
- Apple Watch Series 4, Series 5 ja ensimmäinen Watch SE
- Myös muutamia muita laitteita, kuten toisen sukupolven Apple TV 4K ja Studio Display
On kuitenkin pieni valonpilkahdus. Hyökkäys ei kosketa Secure Enclavea, joka käsittelee pääsykoodeja ja salausavaimia, joten salattu tietosi sekä Face ID:n ja Touch ID:n tunnistetiedot pysyvät suojattuina. Lisäksi vanhemmat A11-piirit (iPhone 8 ja iPhone X) eivät ole alttiita, ja A14- ja uudemmat suorittimet vaikuttavat olevan turvassa tältä menetelmältä.
Pitäisikö tästä paniikoitua? Ei välttämättä kaikkien. Hyökkäys vaatii teknistä osaamista ja suoran pääsyn laitteeseen. Se ei todennäköisesti ole jotain, mitä satunnainen taskuvaras voisi toteuttaa hetkessä. Kuitenkin käyttäjille, jotka säilyttävät laitteen muistissa arkaluontoista yritystietoa tai käsittelevät salassa pidettävää aineistoa vakavasti, seuraukset ovat todellisia ja välittömiä.
Paradigm Shift koordinoi ilmoituksen Applelle ennen julkaisua. Apple ei voi toimittaa perinteistä korjausta koodille, joka on upotettu laitteistoon. Heidän käytännön neuvonsa on selkeä: jos laitteen turvallisuus on sinulle kriittistä, harkitse siirtymistä uudempiin puhelin- tai kello malleihin, joiden piirit eivät ole alttiita.
Voit odottaa kahta ennakoitavaa reaktiota. Tekniikasta kiinnostuneet käyttäjät punnitsevat laitteenvaihdon kustannuksia suhteessa pieneen mutta olemassa olevaan riskiin. Jailbreak-yhteisö näkee tässä mahdollisuuden, sillä laitteistotason pääsy voi kiinnostaa käyttäjiä, jotka haluavat venyttää valmistajan rajoja. Apple puolestaan keskittyy suunnittelemaan tulevia piirejä vastustuskykyisemmiksi vastaaville hyökkäyksille.
Mitä voit tehdä juuri nyt on yksinkertaista. Käytä vahvaa, yksilöllistä pääsykoodia. Älä jätä laitteita ilman valvontaa tai vieraiden käsiin. Työpuhelimissa noudata yrityksesi turvallisuusohjeita ja keskustele IT-tiimisi kanssa laitteiden vaihtoaikatauluista.
Tämä tapaus muistuttaa, että osa haavoittuvuuksista sijaitsee käyttöjärjestelmän alla, suorastaan piissä. Ne ovat vaikeampia korjata ja vaativat usein laitteiston vaihtoa nopean latauksen sijaan. Jos omistat jonkin listatuista laitteista ja käsittelet arkaluontoista tietoa, ota asia vakavasti. Muissa tapauksissa pidä pääsykoodisi tiukkana ja jatka normaalisti.

"Olen digitaalisen markkinoinnin asiantuntija ja intohimoinen data-analytiikan seuraaja. Kirjoitan Diginissä siitä, miten teknologia vaikuttaa liiketoimintaan ja yhteiskuntaan."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.