
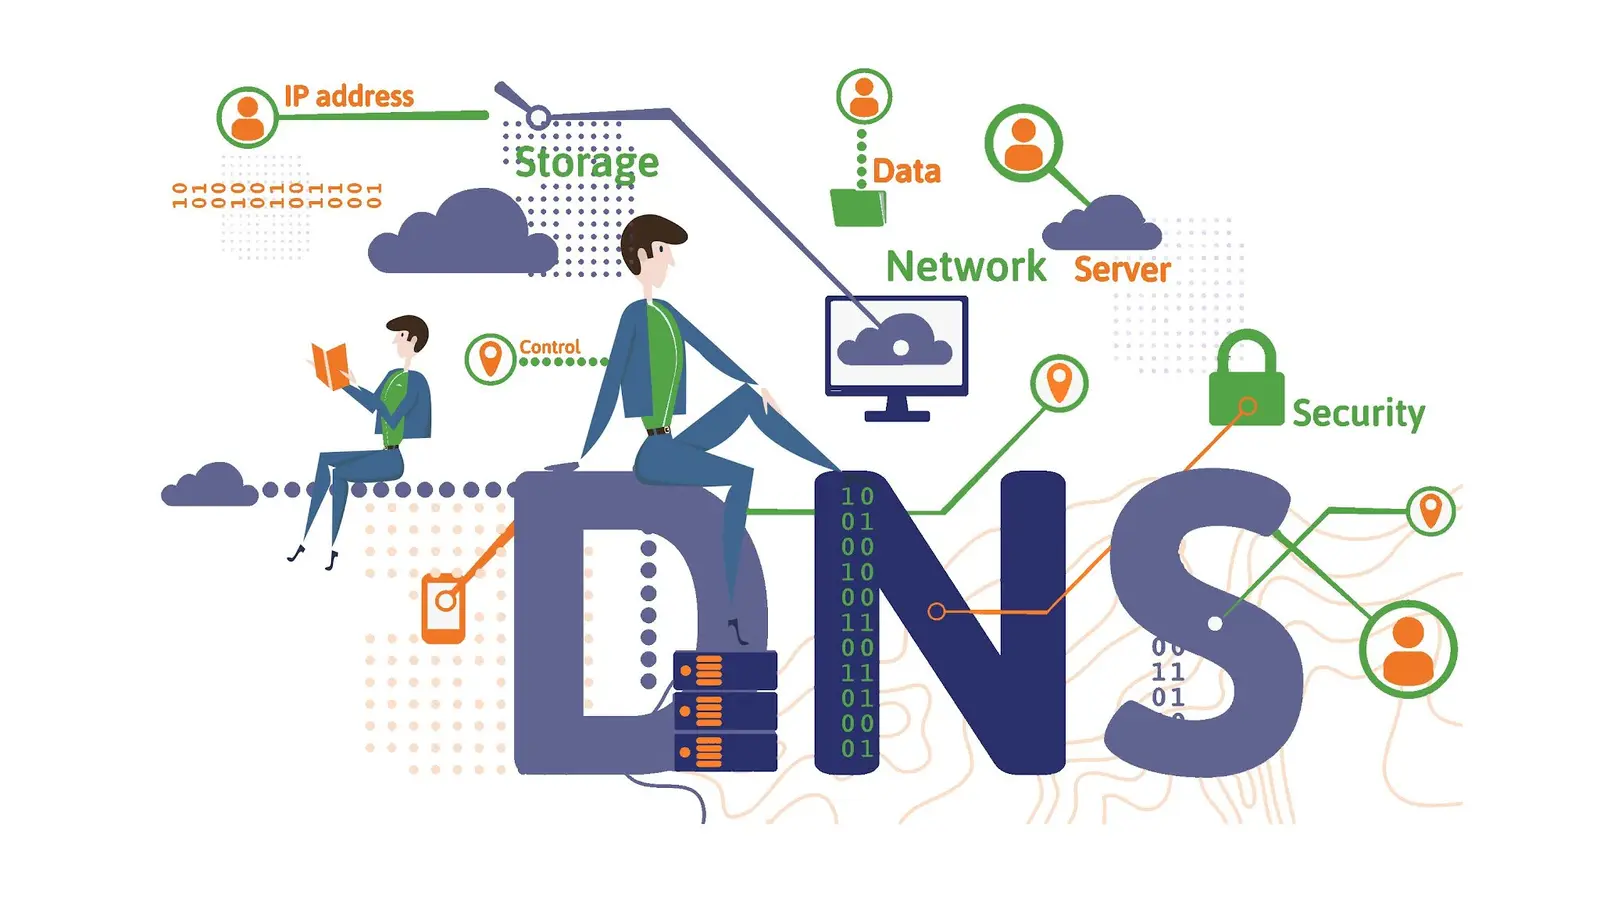
Kun kirjoitat selaimeen verkkotunnuksen, et välitä numerorivistä — ja hyvä niin. Jokaisen tutun osoitteen takana on monimutkainen järjestelmä, joka muuttaa ihmiselle luettavan nimen koneiden ymmärtämäksi numeroksi. Se järjestelmä on DNS, Domain Name System, ja sen jokapäiväinen työ pitää internetin navigoinnin vaivattomana.
Kuinka DNS-kysely etenee käytännössä
Prosessi alkaa yhdellä painalluksella: selaimeesi syötetään osoite kuten www.geeksforgeeks.org. Helppo vaihe. Taustalla tapahtuu paljon enemmän. Ensin selain tarkistaa oman välimuistinsa. Löytyykö kyseiselle osoitteelle äskettäin tallennettu IP? Jos löytyy, vierailu jatkuu kuluttamatta ulkoista verkkokyselyä. Nopeaa. Jos ei löydy, tietokone lähettää pyynnön nimiresolverille — yleensä internet-palveluntarjoajasi tai kotiverkon määrittämä palvelin.
Resolver ottaa tehtävän vastaan ja alkaa kysyä oikeaa osoitetta. Se ei arvaa. Se kysyy järjestelmällisesti: ensin juuripalvelimelta, joka ei sisältä varsinaista sivun IP-osoitetta, mutta tietää mihin TLD-palvelimeen (top-level domain) ohjata, esimerkiksi .org-alueen servereille. TLD puolestaan kertoo, mikä on kyseisen verkkotunnuksen auktoritatiivinen nimipalvelin. Lopulta auktoritatiivinen palvelin antaa takaisin sivun IP-osoitteen. Resolver välittää sen eteenpäin selaimellesi. Yhteys muodostuu. Sivun lataus alkaa.

Tähän ketjuun mahtuu erilaisia kyselytyyppejä: rekursiivinen kysely pyytää resolveriä hoitamaan haun loppuun asti, iteratiivinen kysely voi saada osavastauksen, ja joskus palvelin palauttaa suoraan välimuistissa olevan tuloksen — ei tarvitse lähteä kauemmas.
Hierarkia: juurista auktoritatiivisiin palvelimiin
DNS on suunniteltu hierarkiseksi ja hajautetuksi. Juuritasolla on joukko juuripalvelimia, jotka tuntevat TLD-palvelimet. TLD-taso käsittelee laajempia päätealueita kuten .com, .org tai maa-kohtaiset .fi, .jp. TLD-palvelin ei yleensä kerro lopullista IP-osoitetta, vaan kertoo, missä auktoritatiivinen nimipalvelin sijaitsee.
Auktoritatiivinen nimipalvelin on se paikka, jossa verkkotunnuksen DNS-tietueet todella asuvat. Sieltä muun muassa A- ja AAAA-tietueet (IPv4 ja IPv6), MX-postipalvelintietueet ja TXT-merkinnät löytyvät. Niiden avulla internet-palvelut — webpalvelimet, sähköpostipalvelimet ja muut — ohjautuvat oikeisiin osoitteisiin.
Järjestelmän tehokkuus perustuu vahvasti välimuisteihin. DNS-välimuistissa säilytetään vastauksia lyhyeksi aikaa, mikä vähentää toistuvien kyselyjen määrää ja nopeuttaa vasteita. Välimuistin voimassaoloaika määritellään TTL-arvolla (Time-to-Live). Auktoritatiivinen palvelin sanelee TTL:n: se kertoo, kuinka pitkään tietue voidaan pitää voimassa ennen kuin se pitää hakea uudelleen.

Tietueet ja käytännön merkitys
DNS-tietueet kertovat palveluiden sijainnin ja roolin. Yleisimmät määritykset ovat A-tietue (osoittaa IPv4-osoitteeseen) ja AAAA-tietue (osoittaa IPv6-osoitteeseen). CNAME eli kanoninen nimi luo aliaksen yhdestä nimestä toiseen. MX-määritys kertoo, mihin sähköpostit toimitetaan. TXT-tietueita käytetään monenlaiseen: omistajuuden todentamiseen, SPF- ja DKIM-tietojen tallentamiseen ja muihin tekstimuotoisiin asetuksiin.
Käänteishaku eli reverse DNS toimii päinvastoin: se muuntaa IP-osoitteen takaisin verkkotunnukseksi. Se ei ole yhtä näkyvä käyttäjälle, mutta se on olennainen työkalu järjestelmänvalvojille, kun selvitetään liikenteen lähteitä tai tarkistetaan sähköpostin aitoutta. Monet sähköpostipalvelimet tarkistavat käänteishaun estääkseen roskapostin lähteitä ilman kelvollista nimimerkintää.
Esimerkki: A-tietue voi osoittaa geeksforgeeks.org-sivuston IPv4-osoitteeseen 185.199.109.153. Sama sivusto voi käyttää CNAME-tietuetta www-aliverkkotunnuksen ohjaamiseen pääverkkotunnukseen, jotta yksi palvelin vastaa molempiin nimiin.
Tietoturva: uhat ja puolustusmekanismit
DNS on kriittinen osa internetin toimintaa, ja siksi sen haavoittuvuudet ovat houkutteleva hyökkäyskohde. Yksi tunnetuimmista uhkista on DNS-välimuistin myrkyttäminen (cache poisoning), jossa haitallinen toimija lykkää vääriä tietueita välimuistiin ja ohjaa käyttäjiä väärennetyille sivuille. Tuloksena voi olla identiteettivarkauksia, huijaussivustoja tai laajemmin palvelunestohyökkäyksiä.
Vastaus tähän on muun muassa DNSSEC, Domain Name System Security Extensions. DNSSEC lisää DNS-vastauksiin kryptografisia allekirjoituksia, joiden avulla resolverit voivat tarkistaa, ettei vastausta ole muunneltu matkalla. Se ei salaa liikennettä eikä yksin estä kaikkia hyökkäyksiä, mutta se varmistaa tietueiden alkuperän ja eheyden: jos allekirjoitus ei täsmää, vastausta ei pidetä luotettavana.

DNSSEC:n käyttöönotto vaatii yhteistyötä verkkotunnuksen omistajan, rekisterinpitäjän ja verkon resolvereiden välillä. Kun se on oikein asetettu, se tuo merkittävän lisäsuojan verkon perusrakenteeseen.
Asiantuntijan näkemys
"DNS on internetin tukiranka, usein piilossa mutta korvaamaton", sanoo tohtori Aino Korhonen, verkkoinfrastruktuurin tutkija Aalto-yliopistosta. "Pienet konfiguraatiovirheet tai liian lyhyet TTL-arvot voivat nopeasti aiheuttaa mittavia häiriöitä. Samalla, kun suojaratkaisut kuten DNSSEC lisäävät luotettavuutta, ne myös vaativat ymmärrystä ja huolellista hallintaa."
Korhonen jatkaa: "Organisaatioiden kannattaa pitää silmällä sekä suorituskykyä että turvallisuutta. Hyvin mitoitettu välimuisti ja oikein asetetut DNS-tietueet säästävät resursseja ja parantavat käyttäjäkokemusta. Lisäksi käänteishaun ja MX-tietueiden tarkistus ovat arkipäivän aseita sähköpostin väärinkäytön torjunnassa."
Usein tekniikka tuntuu abstraktilta. Mutta DNS:n hyvät käytännöt heijastuvat suoraan siihen, miten luotettavasti organisaation palvelut tavoitetaan — ja kuinka hyvin identiteettipohjaiset hyökkäykset pysähtyvät ennen kuin ne ehtivät edes käynnistyä.
Jos haluat syventyä aiheeseen käytännössä: tarkista oman verkkotunnuksesi A- ja MX-tietueet, arvioi TTL-arvot tarpeidesi mukaan ja harkitse DNSSEC:n käyttöönottoa, jos palvelusi ovat kriittisiä. Pieni ylläpito tänään säästää suurilta ongelmilta huomenna.

"Olen teknologiajournalisti ja kiinnostunut erityisesti startup-yrityksistä. Diginissä seuraan suomalaista innovaatiokenttää ja sen kansainvälistymistä."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.