
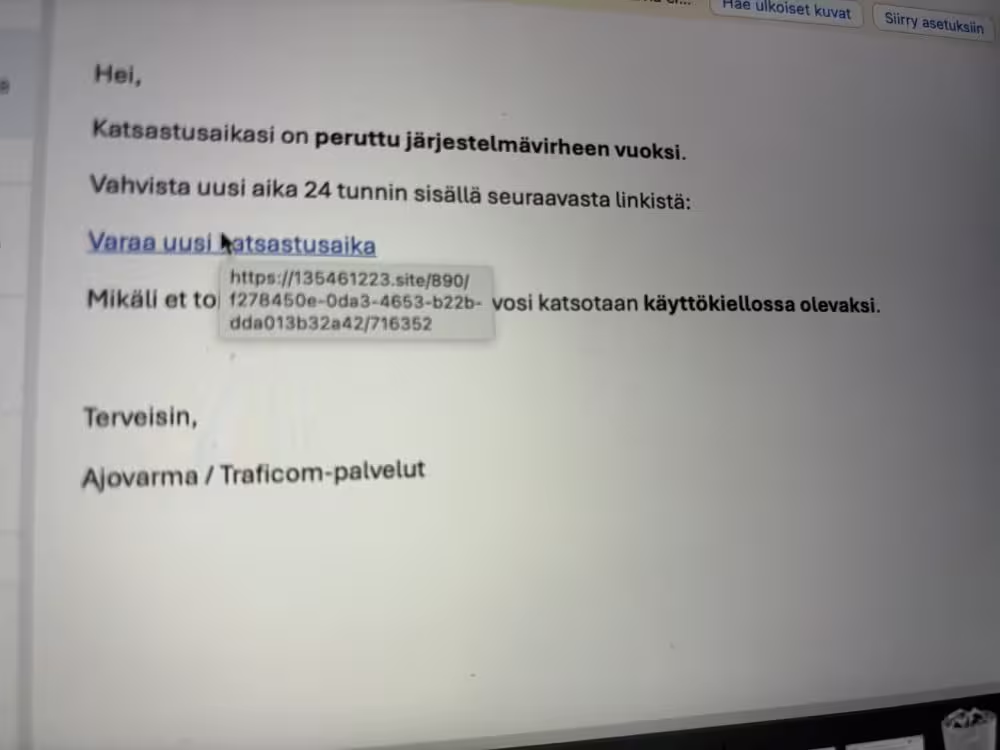
Jos sait Ajovarman nimissä olevan viestin, jossa kerrotaan katsastusaikasi perutuksi ja pyydetään vahvistamaan uusi aika 24 tunnin sisällä, ole varuillasi. Hyökkäys on tyypillinen sähköpostin tietojenkalastelu (phishing): lähettäjä saattaa näyttää olevan Ajovarma, mutta lähettäjän osoite paljastaa usein huijauksen (esimerkiksi [email protected]). Linkkiä ei pidä klikata eikä lomakkeisiin antaa henkilö- tai maksutietoja.
Ominaisuudet
Huijausviestin tunnusmerkkejä ovat kiirettä luova aikapainostus, outo lähettäjäosoite, kirjoitusvirheet ja epäloogiset linkit. Viestissä saatetaan uhata ajoneuvon asettamisella käyttökielloksi, mikä on yleinen yritys saada vastaanottaja toimimaan nopeasti.
Vertailu viralliseen ilmoitukseen
Aito Ajovarman tai katsastuksen ilmoitus lähetetään yleensä virallisesta domainista, sisältää selkeät tunnistetiedot ja mahdollisuuden tarkistaa ajan suoraan palvelun verkkosivuilta ilman sähköpostilinkkejä. Tarkista aina lähettäjän domain ja vahvista tieto Ajovarman virallisesta kanavasta.
Mitä suomalaiset kuluttajat ja yritykset voivat tehdä?
Suomessa yksityishenkilöiden kannattaa olla erityisen varuillaan, sillä huijaukset iskevät usein arkipäiväisiin palveluihin kuten katsastukseen. Yrityksille suositellaan sähköpostisuodattimia, SPF/DMARC-suojausta ja työntekijöiden koulutusta. Nämä toimet pienentävät riskiä, että haitalliset linkit tavoittavat organisaation työntekijät.
Markkinavaikutus ja kansainvälinen näkökulma
Vastaavanlaisia kampanjoita on nähty myös muualla Euroopassa. Myös Lietuva ja Lietuvos rinka on kokenut samanlaisia huijauksia; kohteina lietuviams ovat olleet erityisesti Vilniuje ja Kaune. Suomessa ilmiö korostaa tarpeellisuutta selkeälle viestinnälle ja kyberturvallisuuden investoinneille.
Turvatoimet ja hyödyt
Suositellut toimenpiteet
Älä klikkaa epäilyttäviä linkkejä. Vahvista tiedot suoraan palveluntarjoajan verkkosivulta tai soittamalla viralliseen asiakaspalveluun. Ota käyttöön kaksivaiheinen tunnistus ja pidä sähköpostijärjestelmän suojaus ajan tasalla (SPF, DKIM, DMARC). Yrityksille nämä toimenpiteet vähentävät tietomurtojen ja petosten riskiä.
Hyödyt kuluttajille ja yrityksille
Oikein toteutetut suojausratkaisut parantavat luottamusta sähköiseen asiointiin, vähentävät taloudellisia menetyksiä ja suojaavat henkilötietoja. Erityisesti auton omistajille selkeä, turvallinen viestintä katsastusasioissa on tärkeää arjen sujuvuuden kannalta.
Yhteenvetona: jos viesti vaikuttaa epäilyttävältä, tarkista lähettäjä huolellisesti, älä seuraa linkkejä ja ilmoita huijauksesta palveluntarjoajalle. Kyberturvallisuuden parantaminen hyödyttää sekä suomalaisia kuluttajia että yrityksiä, ja estää samalla haitallisten kampanjoiden leviämistä myös kansainvälisillä markkinoilla.

"Olen digitaalisen markkinoinnin asiantuntija ja intohimoinen data-analytiikan seuraaja. Kirjoitan Diginissä siitä, miten teknologia vaikuttaa liiketoimintaan ja yhteiskuntaan."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.