

Google on jälleen joutunut keskustelun keskiöön tietosuojaepäilyjen vuoksi sen jälkeen, kun viraaliksi levinneet julkaisut vihjasivat yrityksen käyttävän Gmail-viestejä salaa Gemini-tekoälymalliensa kouluttamiseen. Väitteet levisivät nopeasti ja herättivät huolta siitä, kaivetaanko sähköposteja ja liitetiedostoja tekoälyn kehityksen aineistoksi — väite, jota Google kiistää jyrkästi.
What set off the backlash?
Kohu sai alkunsa, kun Malwarebytesin blogikirjoitus tulkitsi muutoksen tietosuojakäytännössä sallituksi tavalaksi käyttää Gmailin sisältöä Geminin kouluttamiseen. Sosiaalisessa mediassa jaetut kuvakaappaukset näyttivät, että "älykkäät ominaisuudet" kuten ennakoiva kirjoitus ja kalenterin integroinnit olivat oletusarvoisesti käytössä. Osa käyttäjistä kertoi näiden ominaisuuksien palaavan päälle jopa sen jälkeen, kun he olivat ne erikseen poistanut käytöstä, mikä lisäsi huolta ja epäluottamusta.
Google pushes back: personalization ≠ training
Google reagoi nopeasti kohuun. Yrityksen edustaja Jenny Thomson kertoi The Vergelle: "Nämä raportit ovat harhaanjohtavia. Emme ole muuttaneet kenenkään asetuksia, Gmailin älykkäät ominaisuudet ovat olleet olemassa vuosia, emmekä käytä Gmail-sisältöäsi Gemini-tekoälymallimme kouluttamiseen." Google korostaa, että personointiominaisuudet ja mallien koulutus ovat erillisiä prosesseja. Yrityksen viesti on pyritty pitämään yksiselitteisenä: paikallinen personointi ei tarkoita laajamittaista datan keruuta mallikoulutuksiin.
How Gmail's smart features actually work
Gmailin työkalut, kuten Smart Compose -ehdotukset, lennonseurantailmoitukset ja automaattinen lajittelu, on suunniteltu henkilökohtaistamaan käyttäjän postilaatikkokokemusta. Googlen mukaan nämä ominaisuudet perustuvat paikalliseen analyysiin ja Workspace-tilin tietoihin, joiden avulla sovellukset voivat mukauttaa toimintoja käyttäjäkohtaisesti — eivätkä ne syötä tietoja globaaliin tekoälykoulutusaineistoon. Tämän logiikan mukaan älykkäiden ominaisuuksien salliminen auttaa Googlea tarjoamaan parempaa käyttökokemusta ilman, että käyttäjän viestit päätyvät suoraan Geminin koulutusdataan.
Teknisemmällä tasolla monet tällaiset personointitoiminnot käyttävät paikallisia malleja, väliaikaista tilastollista analyysiä tai erillisissä suojatuissa ympäristöissä tapahtuvaa tiedon prosessointia. Esimerkiksi ehdotetun tekstin generoiminen (Smart Compose) voi perustua kevyempiin paikallisiin malleihin tai käyttäjän omiin kirjoitushistoriaan tallennettuihin malleihin, jotka eivät koskaan lähetä raakadataa ulkoisiin koulutusjärjestelmiin. Tämä jakaa selkeästi vastuun: käyttäjädata toimii personoinnin lähteenä, mutta ei välttämättä ollenkaan yleisten mallien kouluttamisen lähteenä.
On myös hyvä erottaa käyttöliittymätasolla näkyvät asetukset ja taustalla toimivat järjestelmät. Se, että jonkin ominaisuuden kytkin on päällä tai pois päältä, ei aina tarkoita, että kaikki tausta-analyysit muuttuvat. Google on toistanut, että monet personointiominaisuudet hyödyntävät erillisiä mekanismeja, joilla rajoitetaan datan siirtoa ja säilytystä.
Legal pressure and a trust problem
Vaikka Google on kiistänyt väitteet, tilanne on eskaloitunut oikeustoimiksi. Tämän kuukauden aikana nostettu massahakemus väittää, että Google olisi antanut Gemini-mallille pääsyn Gmailin, Chatin ja Meetin sisältöihin — syytös, jonka yhtiö on hylännyt. Oikeudellinen paine voi johtaa laajempiin julkisiin tutkintoihin tai sääntelytoimiin, etenkin jos väitteet muuttuvat demonstratiivisesti todennettaviksi.
Luottamuskriisi koskettaa paitsi teknisiä yksityiskohtia myös käyttäjien käsitystä siitä, mihin heidän tietojaan käytetään. Tässä valossa keskustelu rajanvetoalueesta — missä personointi loppuu ja datan hyväksikäyttö alkaa — on entistä tärkeämpi. Kun Gemini 3 esitetään yhtenä Googlen tähän asti tehokkaimmista malleista, se nostaa panoksia: mitä suurempi ja monipuolisempi malli, sitä herkemmin ihmisten odotukset yksityisyydestä ja vastuullisesta datankäsittelystä joutuvat koetukselle.
Oikeudelliset seuraukset voivat ulottua yksittäisistä vahingonkorvausvaatimuksista laajempaan sääntelyn tarkennukseen. EU:n yleinen tietosuoja-asetus (GDPR), Yhdysvaltojen osavaltiotason tietosuojalait ja muut kansainväliset vaatimukset asettavat puitteet sille, miten teknologiajätit voivat käyttää henkilötietoja. Monet oikeudelliset kysymykset keskittyvät siihen, onko tieto prosessoitu lainmukaisesti, onko käyttäjille annettu riittävä tieto ja suostumus sekä onko datan anonymisointi toteutettu tehokkaasti.
Why this matters to users
Ihmiset ovat nykyään entistä tietoisempia yksityisyydestään ja odottavat selkeyttä siitä, miten heidän tietojaan käytetään. Kun automaattiset ominaisuudet muuttavat käyttäytymistään tai näyttävät kytkeytyvän takaisin päälle itsestään, se ruokkii epäluuloa ja heikentää luottamusta palveluntarjoajaan. Tapaus toimii muistutuksena tarkistaa yksityisyysasetukset ja ymmärtää, mitä kukin valintaruutu tai kytkin käytännössä tekee: parantaako se käytettävyyttä vai laajentaako se datan jakamista odottamattomille tahoille?
Käyttäjän kannalta tärkeimpiä kysymyksiä ovat muun muassa: Mitä tietoja kerätään? Missä tarkoituksessa niitä käytetään? Jaettu tieto meneekö se vain laitekohtaisiin tai tilikohtaisiin personointipalveluihin, vai päätyykö se myös laajempiin analytiikka- ja koulutusjärjestelmiin? Nämä kysymykset ovat relevantteja niin yksityishenkilöille kuin organisaatioille, jotka käyttävät Google Workspacea ja muita pilvipalveluita arkaluonteisen tiedon hallintaan.
Käytännön ohjeita käyttäjille: käy säännöllisesti läpi tilisi tietosuoja- ja personointiasetukset, ota selvää Workspace-tilin hallintakäytännöistä ja lue päivitykset huolellisesti. Erityisesti yrityskäyttäjien kannattaa keskustella IT-tuen kanssa siitä, miten pysyvä hallinta ja auditointi toteutetaan, jotta arkaluonteisen tiedon käsittely voidaan pitää määräysten ja organisaation riskinkäsittelypolitiikkojen mukaisena.
A small but notable update: Pixel 10 gains AirDrop-style sharing
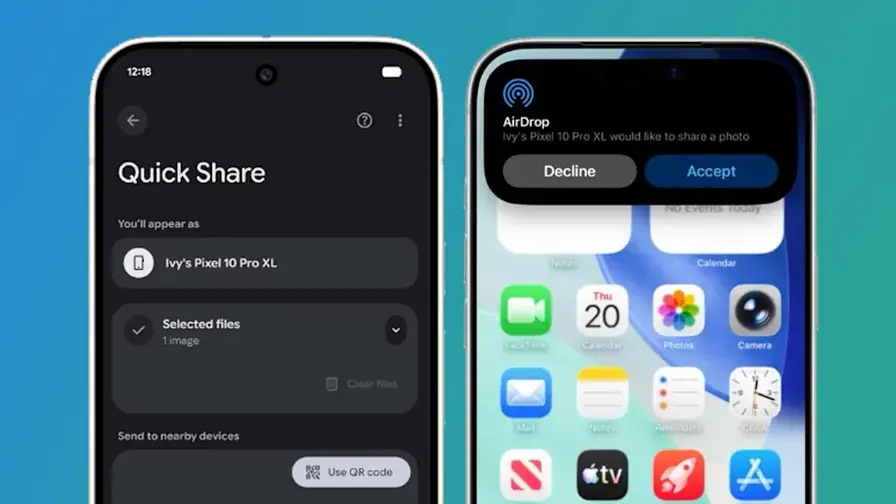
Erillisessä liikkeessä Google lisäsi käytännöllisen ominaisuuden Pixel 10 -käyttäjille: suoran tiedostojen jakamisen iPhoneihin, iPadeihin ja Mac-tietokoneisiin AirDrop-yhteensopivuuden kautta. Tiedostonsiirrot ovat nyt nopeampia ja eivät vaadi erillisiä sovelluksia tai pitkällistä asetusten säätöä — parannus, joka lisää käyttömukavuutta, vaikka yritys samanaikaisesti navigoi hankalissa tietosuoja-asioissa.
Tästä päivityksestä hyötyvät niin kuluttajat kuin ammattilaiset, jotka siirtävät kuvia, dokumentteja tai muita tiedostoja laitteiden välillä nopeasti. Monialustainen jakaminen laskee siirtymäkynnystä ja tekee yhteistyöstä saumattomampaa, mikä on monille käyttäjäryhmille selkeä etu. Samalla on kuitenkin hyvä muistaa, että tiedostojen jakamisen helppous ei saa peittää alleen niitä kysymyksiä, jotka liittyvät siihen, kuinka jakaminen on toteutettu turvallisesti ja miten metatietoja käsitellään siirron aikana.
Teknisesti AirDrop-tyyppiset yhteydet hyödyntävät usein laitteiden välistä lyhyen kantaman yhteyttä (esimerkiksi Bluetoothin ja Wi‑Fi Directin yhdistelmiä) ja salausta, jolloin tiedot eivät kulje kolmannen osapuolen pilven kautta. Tämä voi vähentää tietojenkalastelun ja ulkopuolisten sieppausten riskiä, kun toteutus on tehty oikein.
Kun tekoäly muuttuu osaksi arjen työkaluja, selkeys ja viestintä ovat yhtä tärkeitä kuin tekniset suojatoimet. Käyttäjät odottavat sekä saumattomia ominaisuuksia että läpinäkyviä rajoja omien tietojensa käsittelylle. Teknologia-alan yritysten tehtävä on tarjota selkeä informaatio, yksinkertaiset asetukset ja luotettavat tekniset takuut, jotta käyttäjä voi tehdä tietoisia valintoja.
Tässä vaiheessa keskustelua olisi hyödyllistä, että Google ja muut suuret palveluntarjoajat esittelisivät yksityiskohtaisempia selityksiä siitä, miten eri datalähteet eriytetään, millä mekanismeilla estetään koulutusaineistojen sekoittuminen käyttötietoihin ja miten auditointi sekä ulkoinen arviointi voidaan varmistaa. Tällaiset toimet voisivat edistää julkista luottamusta ja ehkäistä lisäoikeudenkäyntejä tai sääntelytoimia.
Lopuksi, käyttäjän näkökulmasta tärkeintä on tiedostaa, että tietosuoja ei ole vain asetuskytkimien sarja: se koostuu käyttäjän valinnoista, palveluntarjoajan avoimuudesta ja lainsäädännöllisistä puitteista. Kun nämä kolme elementtiä toimivat yhdessä, mahdollistuu teknologinen kehitys, joka samalla kun tarjoaa hyötyjä, kunnioittaa yksilöiden oikeuksia ja yksityisyyttä.

"Olen tietoturva-asiantuntija ja seuraan kyberturvallisuuden trendejä. Diginissä jaan vinkkejä ja uutisia, joilla pysyt turvassa digitaalisessa maailmassa."
Keskustelu
Jätä kommentti
Kommentit
Ei vielä kommentteja. Ole ensimmäinen.